Взлом сайтов через сторонний сервис: под атакой около 180 площадок
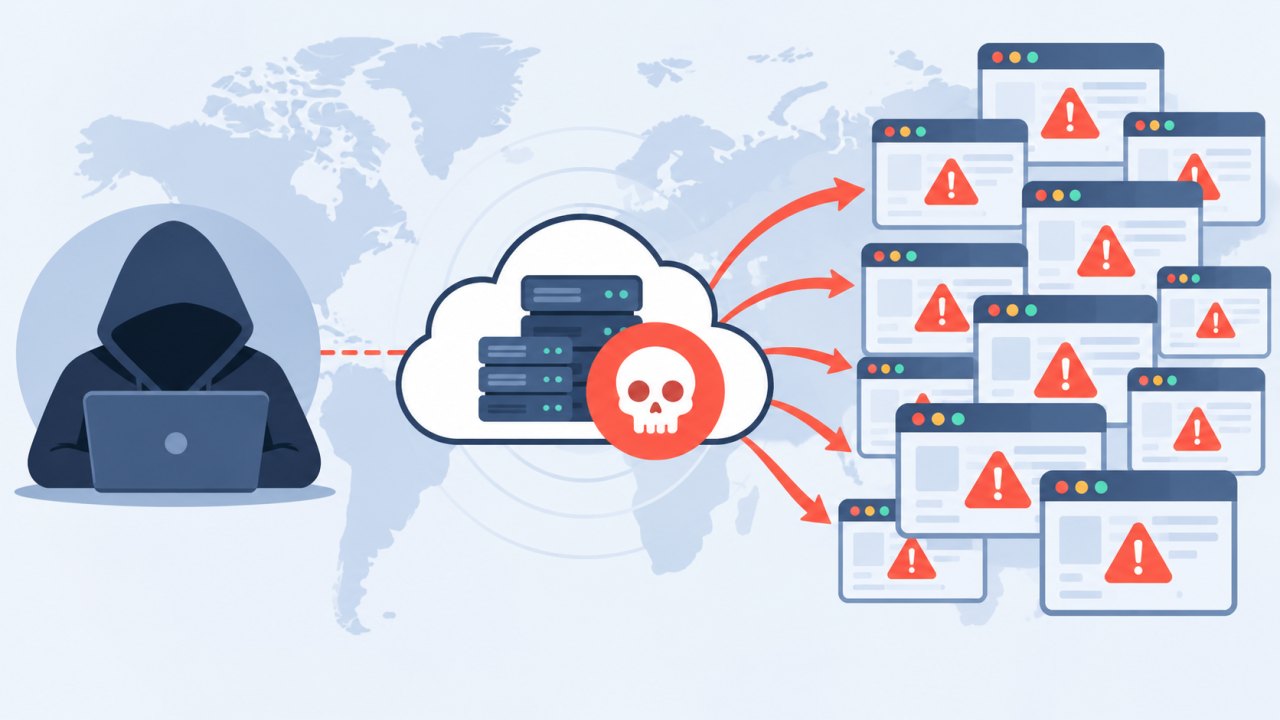
Хакеры нашли способ атаковать сразу десятки популярных сайтов через сторонний сервис — и добрались до Zoom, IKEA, Salesforce, CNN и ещё примерно 170 площадок. Пользователи могли столкнуться не только с кражей данных, но и с подменой адресов криптокошельков или загрузкой эксплойтов на iPhone и iPad.
Как сработала атака
По данным компании Report URI, злоумышленники внедрили вредоносный JavaScript через Optimizely — сервис для A/B-тестирования, который используется на сайтах разных компаний.
Схема важна тем, что хакерам не пришлось менять основной код самих сайтов. Они использовали сторонний скрипт, который подключается к странице и выполняется вместе с ней.
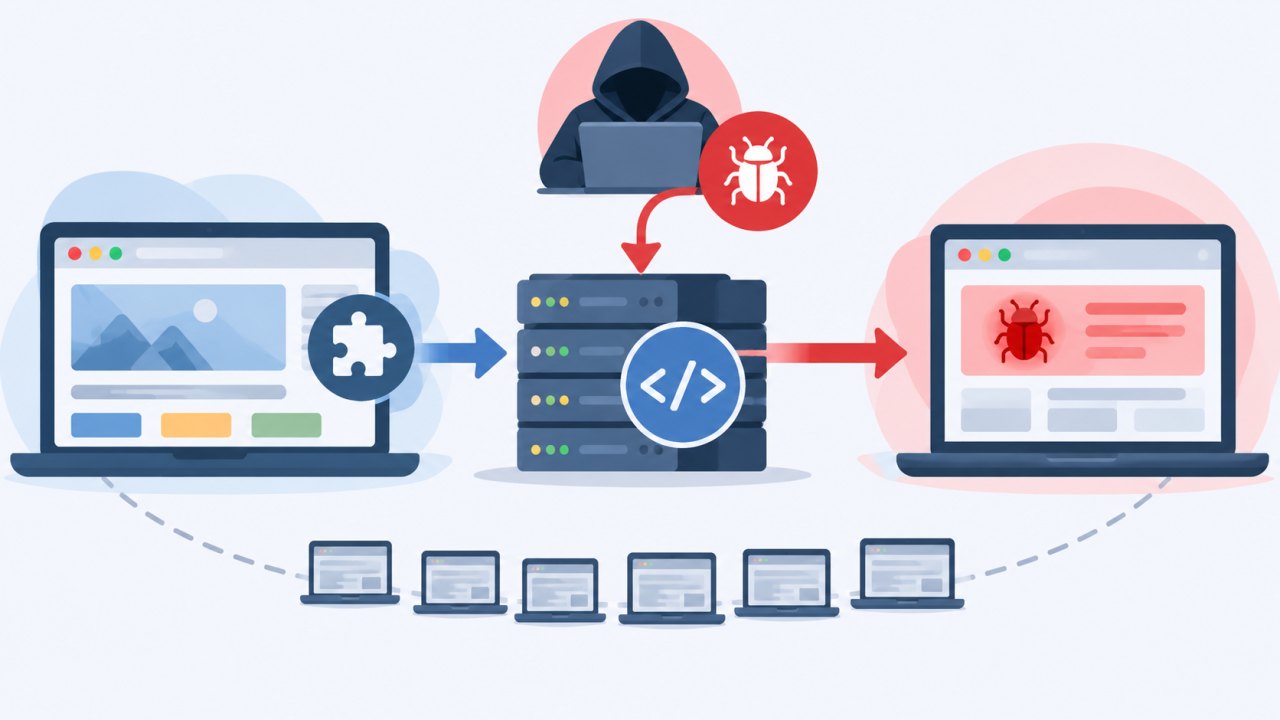
Потенциально такой скрипт мог:
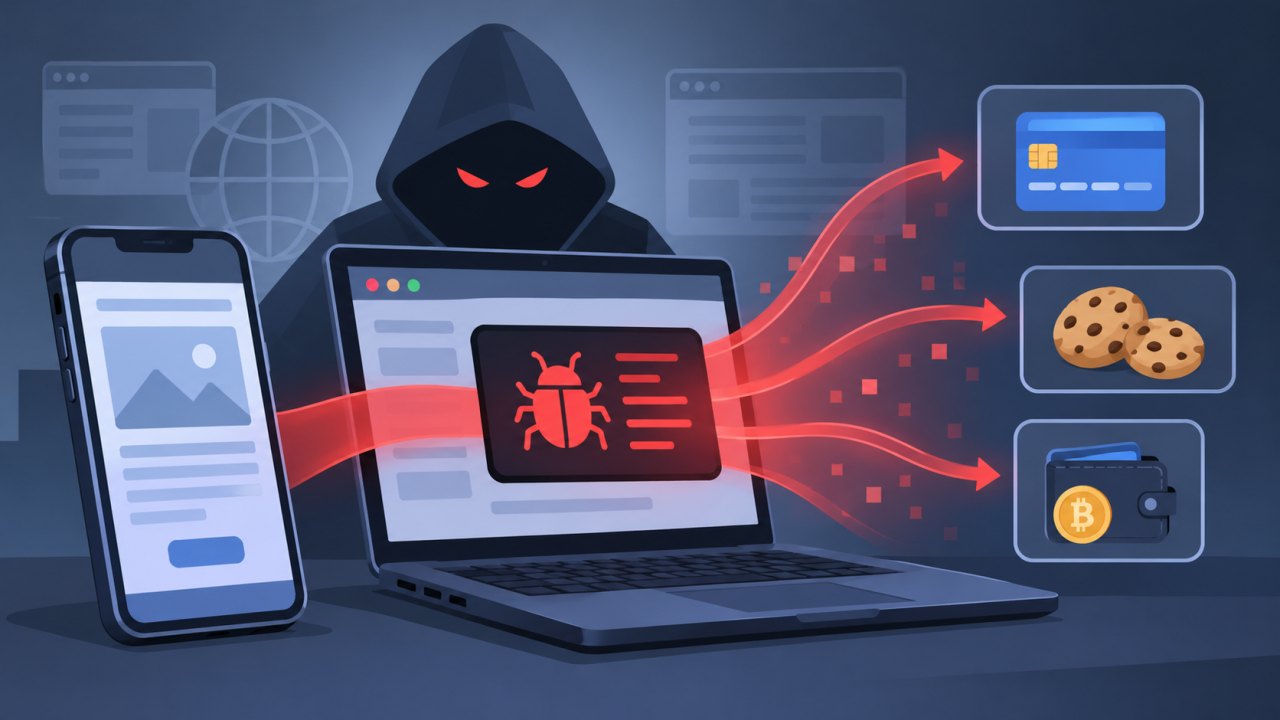
- подменять адреса криптокошельков, чтобы отправленные пользователем средства уходили злоумышленникам;
- красть номера банковских карт и cookie-файлы;
- делать скриншоты;
- загружать эксплойты на iPhone и iPad.
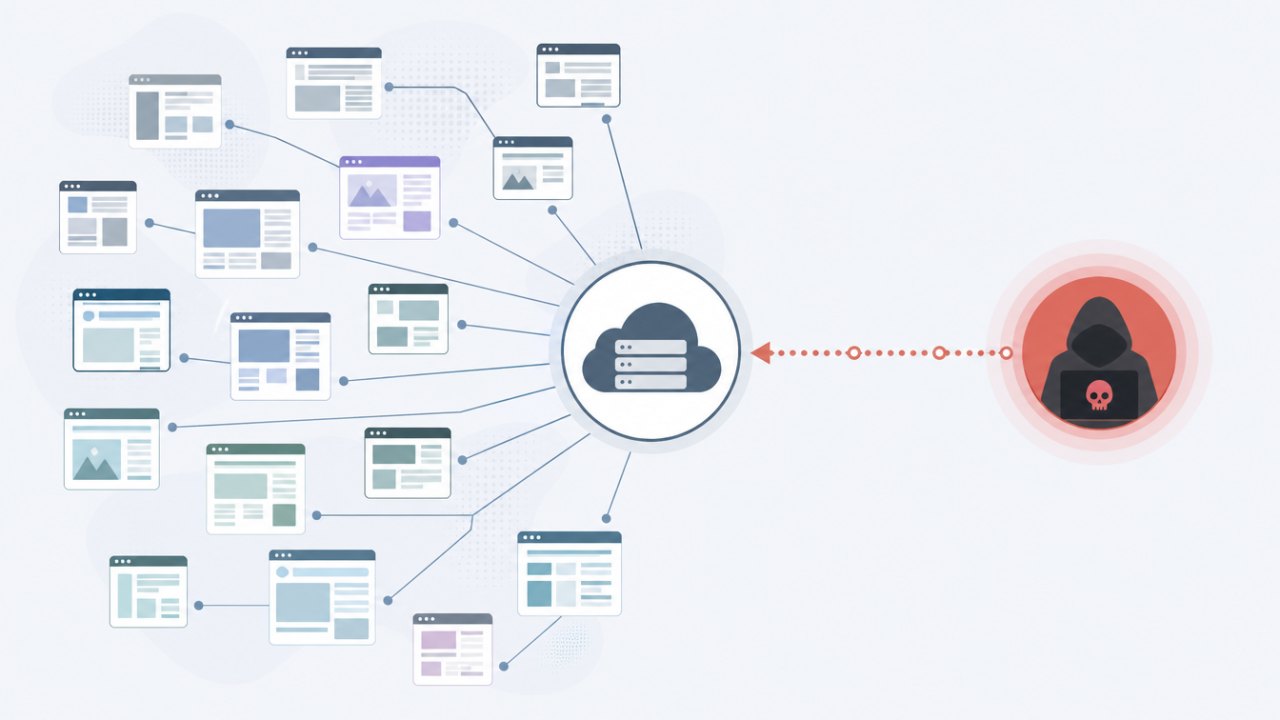
В списке затронутых сайтов оказались HSBC, Peacock, Salesforce, Zoom, IKEA, Asos, Fox News, NPR, Invisalign и ещё около 170 компаний.
Сколько успели украсть
Точный масштаб атаки пока неизвестен. Report URI сообщает, что в течение девяти часов 16 ноября 2026 года на криптокошельки злоумышленников поступило около $7000. Это лишь зафиксированная сумма: окончательная оценка ущерба пока не готова.
При этом сам факт присутствия вредоносного скрипта ещё не означает, что он сработал у всех посетителей или на каждом из затронутых сайтов. Gizmodo отмечает, что пока инцидент больше похож на серьёзную проблему для администраторов и владельцев сайтов, чем на подтверждённую масштабную киберкражу.
Почему пострадали сразу разные компании
Optimizely заявила, что обнаружила инцидент, при котором неуполномоченный человек воспользовался уязвимостью в процессе регистрации экспериментального аккаунта. Пострадавших партнёров компания уведомила.
С точки зрения обычного пользователя это важный нюанс: даже если сам сайт известный и его основной код не взламывали, встроенный сторонний инструмент всё равно может стать точкой атаки.
Один из пользователей Reddit, обсуждая инцидент в разделе для системных администраторов, предположил, что подобные проблемы могут возникать, когда маркетологи и менеджеры получают возможность менять код через сторонние инструменты в обход инженеров.
Пока остаются два главных вопроса: на каких именно площадках вредоносный код реально выполнялся и какой итоговый ущерб он успел нанести. До появления этих данных говорить о полном масштабе атаки рано.
Комментарии
Написать комментарийВойти