$2,5 млн было украдено! У пользователей Polymarket вывели более $2,5 млн через сторонний сервис
Более $2,5 млн могли вывести со счетов пользователей Polymarket — проблема оказалась у стороннего сервиса
Polymarket сообщил об инциденте безопасности, который затронул пользователей площадки. По данным СМИ, злоумышленники могли вывести свыше $2,5 млн более чем с 700 счетов. Предполагается, что проблема возникла не в самой Polymarket, а у стороннего поставщика.
Что произошло
- Вечером 29 октября 2026 года Polymarket сообщил, что обнаружил и устранил «проблему», связанную со скомпрометированным сторонним поставщиком.
- Площадка временно приостанавливала торги как меру предосторожности. Сейчас они восстановлены.
- Polymarket заявил, что пользователям, которых затронул инцидент, возместят потери в полном объёме.
- Информацию об инциденте площадка передала правоохранительным органам.
По данным The Wall Street Journal, с более чем 700 счетов пользователей могли вывести свыше $2,5 млн. Аналитические компании Betting Intelligence и Polysights, на которые ссылается CNBC, оценивают ущерб минимум в $2,7 млн и говорят о 710 кошельках.
При чём здесь DebugBear
Предположительно, источник проблемы находился на стороне DebugBear — стороннего инструмента для мониторинга производительности сайтов, который использует Polymarket.
Иными словами, речь идёт не о взломе торговой системы Polymarket напрямую, а о компрометации внешнего сервиса, связанного с работой сайта. Такой сценарий показывает, что безопасность платформы зависит не только от её собственной инфраструктуры, но и от подключённых поставщиков.
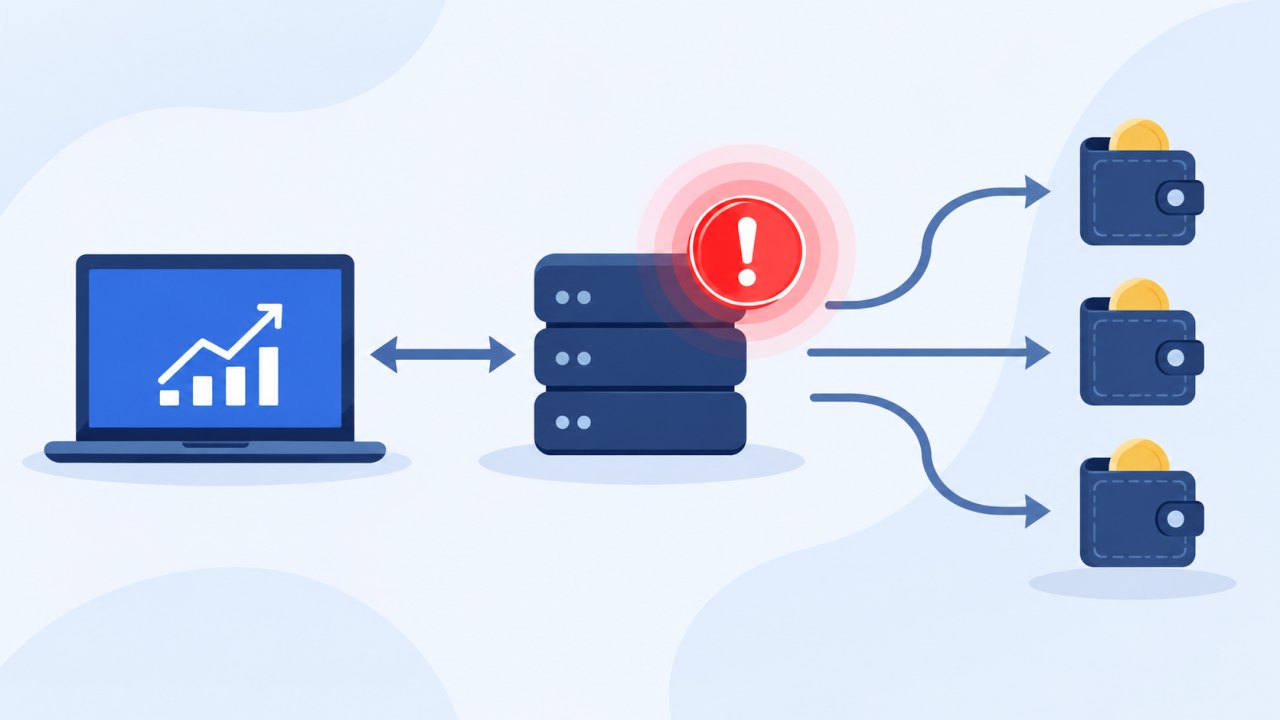
DebugBear подтвердил, что столкнулся с «инцидентом безопасности», и заявил, что будет напрямую работать с пострадавшими клиентами. По данным источника WSJ, Polymarket также передал информацию британским правоохранительным органам — именно в Великобритании базируется DebugBear.
На запросы изданий компания, по данным публикаций, не ответила.
Что это значит для пользователей
Главный практический вывод пока простой: пользователи Polymarket, чьи средства были затронуты, должны получить полное возмещение — именно это обещала площадка. При этом расследование продолжается, а точный механизм компрометации стороннего сервиса публично не раскрыт.
Для остальных пользователей история важна как пример риска цепочки поставщиков: даже если сама платформа быстро устраняет проблему, уязвимым звеном может оказаться внешний инструмент, интегрированный в её инфраструктуру.
Комментарии
Написать комментарийВойти