Устаревший сайт в эпоху ИИ: почему обновление CMS и серверного ПО — уже не «желательно», а обязательно
Что изменилось: уязвимостей стало в разы больше
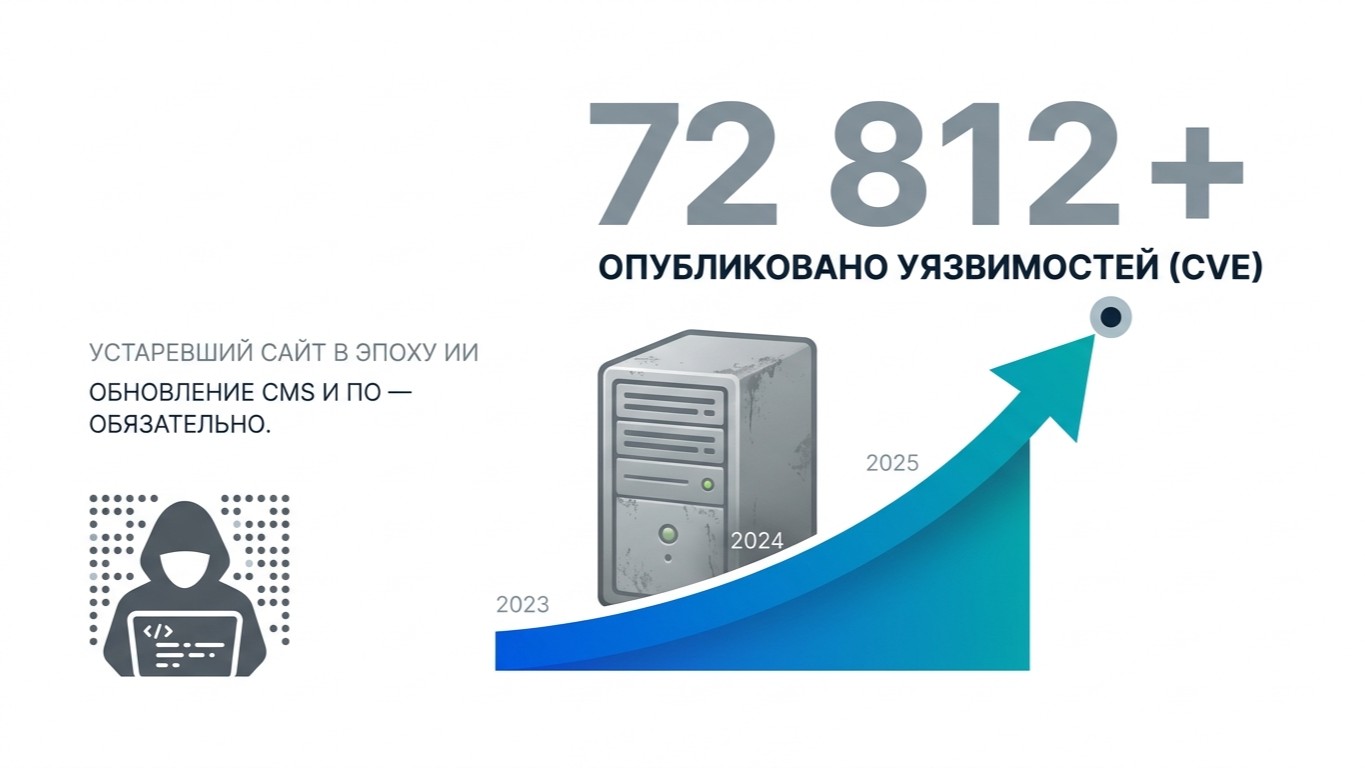
Каждая найденная уязвимость в программах получает номер в международном реестре CVE. Эта статистика показывает, как быстро растёт число известных «дыр»:
| Год | Опубликовано уязвимостей (CVE) |
| 2023 | 28 961 |
| 2024 | 40 077 |
| 2025 | 48 244 — рекорд на тот момент |
| 2026, только январь–сентябрь | 72 812 |
Источник: CVE Program, cve.org/About/Metrics
Только за третий квартал 2026 года опубликовано около 37 тысяч уязвимостей. Это больше трёх четвертей всего 2025 года, и всё уложилось в три месяца.
Международный форум команд реагирования на инциденты FIRST в феврале 2026 года прогнозировал около 59 тысяч уязвимостей за год. В июне прогноз пришлось поднять до 66 тысяч. Фактические цифры обогнали и его. Одной из главных причин роста FIRST прямо называет поиск уязвимостей с помощью ИИ.
ИИ сократил путь от «нашли дыру» до «взломали сайт» с месяцев до часов
Раньше между публикацией уязвимости и массовыми атаками проходили недели. За это время администратор успевал спокойно поставить обновление. Это время почти исчезло.
Среднее время от раскрытия уязвимости до её эксплуатации (данные Mandiant / Google Cloud):
- 2018–2019 годы — 63 дня;
- 2020–2021 годы — 44 дня;
- 2021–2022 годы — 32 дня;
- 2023 год — 5 дней.
А это уже ИИ-эпоха:
- Апрель 2025. Исследователь с помощью ChatGPT и Claude за один день написал рабочий эксплойт для критической уязвимости в SSH-сервере Erlang (CVE-2025-32433). Модель сама сравнила исправленный код со старым, нашла уязвимое место, написала атаку и отладила её, когда та не сработала с первого раза.
- Май 2025 — июнь 2025. Автономный ИИ-агент XBOW занял первое место в рейтинге «охотников за уязвимостями» HackerOne в США, обойдя тысячи людей. Работу пентестера уровня principal, рассчитанную на 40 часов, он выполнил за 28 минут.
- Май 2026. Google Threat Intelligence Group впервые подтвердила: преступная группировка с помощью ИИ нашла ранее неизвестную уязвимость в популярной веб-панели администрирования и написала под неё эксплойт для массовой атаки.
- Октябрь 2026. ИИ-агент AWS получил 37 свежих реальных уязвимостей без готовых эксплойтов и подсказок. Для 33 из них (89%) он самостоятельно нашёл способ взлома от начала до конца.
Что это значит для владельца сайта: как только разработчик CMS или PHP выпускает исправление, злоумышленник может «скормить» его ИИ. Модель сравнит старый и новый код и подскажет, что именно исправили и как атаковать тех, кто не обновился. Публикация патча фактически становится инструкцией по взлому необновлённых сайтов.
Хакеров стало больше, потому что порог входа рухнул
Раньше для взлома нужен был специалист, который понимает устройство веб-приложений, умеет писать эксплойты и веб-шеллы. Сегодня значительную часть этой работы делает нейросеть:
- пишет сканеры, которые обходят интернет в поисках уязвимых версий;
- генерирует и маскирует веб-шеллы (скрипты для удалённого управления сайтом);
- адаптирует опубликованные эксплойты под конкретную CMS;
- помогает автоматизировать атаку на тысячи сайтов одновременно.
Косвенно это видно и по статистике ФБР: средний возраст задержанного за обычное преступление в США — 37 лет, а за киберпреступление — 19 лет. Для взлома больше не нужен многолетний опыт.
Статистика взломов: что уже происходит
В мире (Verizon Data Breach Investigations Report 2025, более 12 000 подтверждённых утечек):
- эксплуатация уязвимостей стала входной точкой в 20% утечек, рост на 34% за год. Впервые этот способ обошёл фишинг;
- программы-вымогатели присутствуют в 44% утечек, рост на 37%;
- в малом и среднем бизнесе вымогатели встречаются в 88% утечек;
- даже крупные компании полностью закрыли лишь 54% уязвимостей периметра, и на это ушло в среднем 32 дня.
В России (Positive Technologies, итоги 2025 года):
- каждая пятая успешная атака на организации направлена на веб-ресурсы;
- в атаках на российские сайты и веб-приложения эксплуатация уязвимостей использовалась в 43% случаев;
- 75% успешных атак на веб-приложения российских компаний привели к остановке работы, 34% — к утечке данных;
- в 36% реальных атак злоумышленники попадали во внутреннюю сеть компании именно через уязвимости сайта;
- 17% взломанных сайтов в мире использовались как плацдарм: для атак на клиентов и партнёров, размещения вредоносных программ, кражи данных банковских карт посетителей.
Отдельно о сайтах (Sucuri, GoDaddy):
- 39% CMS на момент взлома были устаревшими;
- почти на половине взломанных сайтов (49%) найден бэкдор — скрытый «чёрный ход» для повторного входа;
- SEO-спам (скрытые ссылки, дорвеи, редиректы на казино и аптеки) найден на 328 490 сайтах только в 2025 году. Это 35% всех обнаруженных угроз.
Прогнозы: дальше будет только хуже
- Positive Technologies: количество успешных кибератак в России по итогам 2025 года вырастет на 20–45%, а в 2026 году — ещё на 30–35%.
- FIRST: число уязвимостей продолжит расти. В пессимистичном сценарии к 2028 году — до 190 тысяч в год.
- Cybersecurity Ventures: мировой ущерб от киберпреступности вырастет с $10,5 трлн в 2025 году до $12,2 трлн в год к 2031 году. Атака вымогателей будет происходить каждые 2 секунды (в 2021 году — каждые 11 секунд).
Что происходит со взломанным сайтом
Многим кажется, что худший вариант взлома — это «повесят картинку на главную, и мы её уберём». На практике последствия намного тяжелее.
1. Сайт пропадает из поиска. Google прямо пишет в документации: взломанный контент удаляется из результатов поиска. Если взлом выявлен вручную, владельцу нужно отдельно запрашивать повторное включение. Проверка занимает от нескольких дней до нескольких недель. В выдаче появляется пометка «Этот сайт может быть взломан», а браузер показывает посетителям предупреждение об опасности. Годы SEO-работы обнуляются за одну ночь.
2. Сайт начинает работать на злоумышленника. На нём появляются тысячи спам-страниц, скрытые ссылки, редиректы. Посетителей перенаправляют на мошеннические сайты, у покупателей интернет-магазина крадут данные карт прямо на странице оплаты.
3. Данные уничтожаются. Это не теоретический риск. В мае 2023 года произошёл крупнейший массовый взлом сайтов в зоне .РФ. Злоумышленники атаковали сайты на «1С-Битрикс» через уязвимость в модуле «Опросы, голосования» (CVE-2022-27228). Её исправили ещё в марте 2022 года, но тысячи сайтов не обновлялись больше года. Бэкдоры ставили заранее, а затем по команде одновременно:
- заменяли главную страницу;
- удаляли файл настроек .settings.php;
- удаляли таблицы базы данных с каталогом и контентом (b_iblock, b_iblock_element, b_iblock_element_property);
- встраивали вредоносный код в файлы ядра.
4. Восстановление из бэкапа не спасает. Отчёт CyberOK, который распространял сам «1С-Битрикс», предупреждает: при восстановлении из резервной копии восстанавливается и бэкдор, а злоумышленник повторяет атаку. Если уязвимость не закрыта, сайт взламывают снова. Многие владельцы прошли этот круг несколько раз.
5. Сайт блокируют. В 2023 году Национальный координационный центр по компьютерным инцидентам (НКЦКИ) блокировал доступ к скомпрометированным сайтам. Разблокировка возможна только после подтверждения, что вредоносный код удалён, а уязвимости закрыты.
6. Особенность «1С-Битрикс». После окончания лицензии сайт перестаёт получать обновления, в том числе обновления безопасности. CyberOK прямо называет такие сайты основной целью атак.
Свежий пример: PHP2Shell, октябрь 2026 года
Это происходит прямо сейчас.
- 20 октября 2026 года в сеть утекли данные о двух критических уязвимостях в самом PHP (CVE-2026-109618 и CVE-2026-109619, оценка 9,2 из 10). Они позволяют выполнить произвольный код на сервере без авторизации.
- 21 октября вышли экстренные исправления, но только для PHP 8.2 и новее. Для PHP 7.4, 8.0 и 8.1 официальных версий с исправлением нет и не будет: эти ветки сняты с поддержки. Есть лишь исходные патчи для тех, кто собирает PHP сам. Серверы, где PHP установлен из пакетов, их не получат.
- Попытки атак начались ещё до выхода исправления. За несколько дней зафиксировано более 50 000 запросов с 600+ адресов из 70 стран.
- 24 октября подтверждено успешное выполнение команд на тестовых серверах-ловушках. Специалисты по безопасности сообщают о закрытом эксплойте, который работает на стандартных боевых конфигурациях.
На 27 октября массового взлома боевых сайтов ещё не подтверждено, но все профильные ведомства и компании дают одну рекомендацию: обновляться немедленно. Сайт, который работает на PHP 7.x или 8.1, сейчас просто нечем защитить, кроме перехода на новую версию.
Срок жизни серверного ПО: что уже «мёртвое»
У каждой версии PHP и MySQL есть дата окончания поддержки. После неё уязвимости больше не исправляются, даже критические.
| ПО | Статус на ноябрь 2026 года |
| PHP 7.4, 8.0, 8.1 | Поддержка закончилась. PHP 8.1 — 31 декабря 2025 года |
| PHP 8.2 | Поддержка закончится 31 декабря 2026 года, через 2 месяца |
| PHP 8.3 / 8.4 / 8.5 | Поддерживаются до конца 2027 / 2028 / 2029 года |
| MySQL 5.7 | Поддержка закончилась в октябре 2023 года |
| MySQL 8.0 | Поддержка закончилась в апреле 2026 года |
| MySQL 8.4 LTS / 9.7 LTS | Поддерживаются до 2032 / 2034 года (расширенная поддержка) |
Источники: php.net/supported-versions, php.net/eol, mysql.com/support/eol-notice
Если ваш сайт работает на PHP 8.2, обновление нужно планировать уже сейчас, а не «когда-нибудь в следующем году».
Почему принцип «работает — не трогай» больше не работает
Этот принцип имел смысл, пока атаки были штучными, а между публикацией уязвимости и её использованием проходили месяцы. Сейчас:
- уязвимостей публикуется в 2,5 раза больше, чем три года назад;
- эксплойт может появиться в тот же день, что и исправление;
- сканирование интернета автоматизировано, и ваш сайт проверяют на известные уязвимости постоянно, а не «если кто-то заинтересуется»;
- злоумышленнику не нужен именно ваш сайт. Ему нужны любые сайты на уязвимой версии, и он находит их сотнями тысяч.
Сайт, который «просто работает» на старой версии, на деле работает до первой массовой кампании против этой версии.
Сколько стоит обновление и сколько — его отсутствие
Плановое обновление — это предсказуемая задача с понятным сроком и бюджетом. Её можно разбить на этапы, протестировать на копии сайта и провести без простоя.
Восстановление после взлома — задача непредсказуемая:
- поиск и удаление вредоносного кода по всему сайту и серверу;
- восстановление данных (если резервная копия вообще есть и в ней нет бэкдора);
- то же самое обновление, которое откладывали, только срочно и без нормального тестирования;
- снятие санкций поисковых систем и восстановление позиций — недели и месяцы;
- потерянные заказы и заявки на время простоя;
- риски по закону о персональных данных, если утекли данные клиентов;
- потеря доверия покупателей.
Обновление всё равно придётся сделать. Разница лишь в том, сделать его спокойно и по плану или в аварийном режиме, когда сайта уже нет.
Наше мнение
Мы поддерживаем сайты много лет и видим тенденцию изнутри: обращений «сайт взломан», «пропал из поиска», «удалился каталог» становится больше. Почти всегда причина одна — давно не обновлявшееся ядро CMS, PHP или база данных.
Приведённая статистика — честная оценка, а не попытка напугать. Не каждая из 70 тысяч уязвимостей в год опасна для конкретного сайта: тот же FIRST отмечает, что доля реально эксплуатируемых уязвимостей растёт медленнее общего числа. Но их абсолютное число растёт, а главное — окно для защиты сократилось с месяцев до дней. Именно поэтому старый подход «обновимся, когда будет бюджет» перестал работать.
Мы считаем, что поддержка актуальности ПО должна стать для сайта такой же регулярной статьёй расходов, как хостинг или продление домена. Это не разовая «модернизация», а гигиена. Сайт, который обновляется регулярно, обновлять дёшево: изменения небольшие, риски минимальные. Сайт, который не обновлялся пять лет, обновлять дорого, долго и сложно. Чем дольше откладывать, тем выше стоимость.
И главное: на устаревшем ПО сайт может быть уничтожен безвозвратно. Удалённая база, заражённые резервные копии, санкции поисковиков. Иногда восстановление обходится дороже разработки нового сайта.
Что мы рекомендуем
- Проверить текущие версии CMS, модулей, PHP и MySQL и сравнить их со сроками поддержки.
- Продлить лицензию CMS, если она истекла (для «1С-Битрикс» без активной лицензии не приходят обновления безопасности).
- Обновить PHP минимум до 8.3, а лучше до 8.4. Если сейчас стоит 8.2, переходить нужно до конца 2026 года.
- Обновить MySQL до 8.4 LTS, если сейчас стоит 5.7 или 8.0.
- Настроить резервное копирование с хранением копий вне сервера сайта и проверкой восстановления.
- Перейти на регулярное обслуживание: ежемесячно проверять и ставить обновления, а не «раз в несколько лет».
- Проверить сайт на бэкдоры, если он давно не обновлялся: возможно, взлом уже произошёл и злоумышленник просто ждёт.
Свяжитесь с нами: мы проведём аудит и подготовим план обновления с понятными сроками и стоимостью.
Источники
- CVE Program — статистика опубликованных уязвимостей: https://www.cve.org/About/Metrics/
- FIRST — прогноз уязвимостей на 2026 год (февраль): https://www.first.org/newsroom/releases/20260211
- FIRST — пересмотренный прогноз (июнь 2026): https://www.first.org/newsroom/releases/20260615
- Verizon Data Breach Investigations Report 2025: www.verizon.com/about/news/2025-data-br…ch-investigations-report
- Mandiant / Google Cloud — время до эксплуатации уязвимостей: cloud.google.com/blog/topics/threat-int…e-to-exploit-trends-2023
- The Register — ИИ пишет эксплойты по патчам за часы: www.theregister.com/special-features/2025…ightning-speed/1000154
- SiliconANGLE — Google: преступники впервые создали zero-day с помощью ИИ: siliconangle.com/2026/05/11/google-says…-day-exploit-first-time/
- AWS Security Blog — ИИ-агент проэксплуатировал 33 из 37 реальных уязвимостей: aws.amazon.com/blogs/security/aws-secu…f-37-new-real-world-cves/
- XBOW — 1060 автономных атак: https://xbow.com/blog/we-ran-1060-autonomous-attacks
- Positive Technologies — Киберугрозы веб-приложений: тренды и прогнозы 2026–2027: ptsecurity.com/research/analytics/web-…027-trends-and-forecasts/
- Positive Technologies — Актуальные киберугрозы для российских организаций: static.ptsecurity.com/uploads/files/CODE_RED_2026_9685772206.pdf
- Cybersecurity Ventures — прогноз ущерба от киберпреступности: cybersecurityventures.com/official-cybercrime-report-2025/
- Cybersecurity Ventures — прогноз по вымогателям: cybersecurityventures.com/global-ransomware-…65-billion-by-2031/
- Sucuri — отчёт о взломанных сайтах 2023: https://sucuri.net/reports/2023-hacked-website-report/
- GoDaddy — годовой отчёт по угрозам сайтам: www.godaddy.com/resources/news/godaddy-…ual-cybersecurity-report
- Google Search Console Help — пометки о взломе сайта: https://support.google.com/webmasters/answer/6347750
- CyberOK / «1С-Битрикс» — рекомендации после массовой атаки 2023 года: https://www.1c-bitrix.ru/download/files/cyber_ok.pdf
- Хабр — массовый дефейс сайтов .РФ: https://habr.com/ru/companies/ruvds/articles/739898/
- PHP — поддерживаемые версии: https://www.php.net/supported-versions.php и https://www.php.net/eol.php
- Huntress — PHP2Shell: www.huntress.com/blog/php2shell-leaked-…ical-php-vulnerabilities
- SC Media UK — текущий статус эксплуатации PHP2Shell: insight.scmagazineuk.com/php2shell-exploita…tacks-remain-elusive
- MySQL — окончание поддержки 8.0: https://www.mysql.com/support/eol-notice.html
Комментарии
Написать комментарийВойти