Атака через VMmanager: какие данные могли оказаться под угрозой
Атака на VMmanager: у пользователей могли украсть пароли, ключи и файлы с виртуальных серверов
Несколько российских хостинг-провайдеров сообщили об атаке через уязвимость в VMmanager 6 — платформе, с помощью которой управляют облачной и виртуальной инфраструктурой. Разработчик системы, ISPsystem, подтвердил инцидент и сообщил, что расследование продолжается.
Что произошло
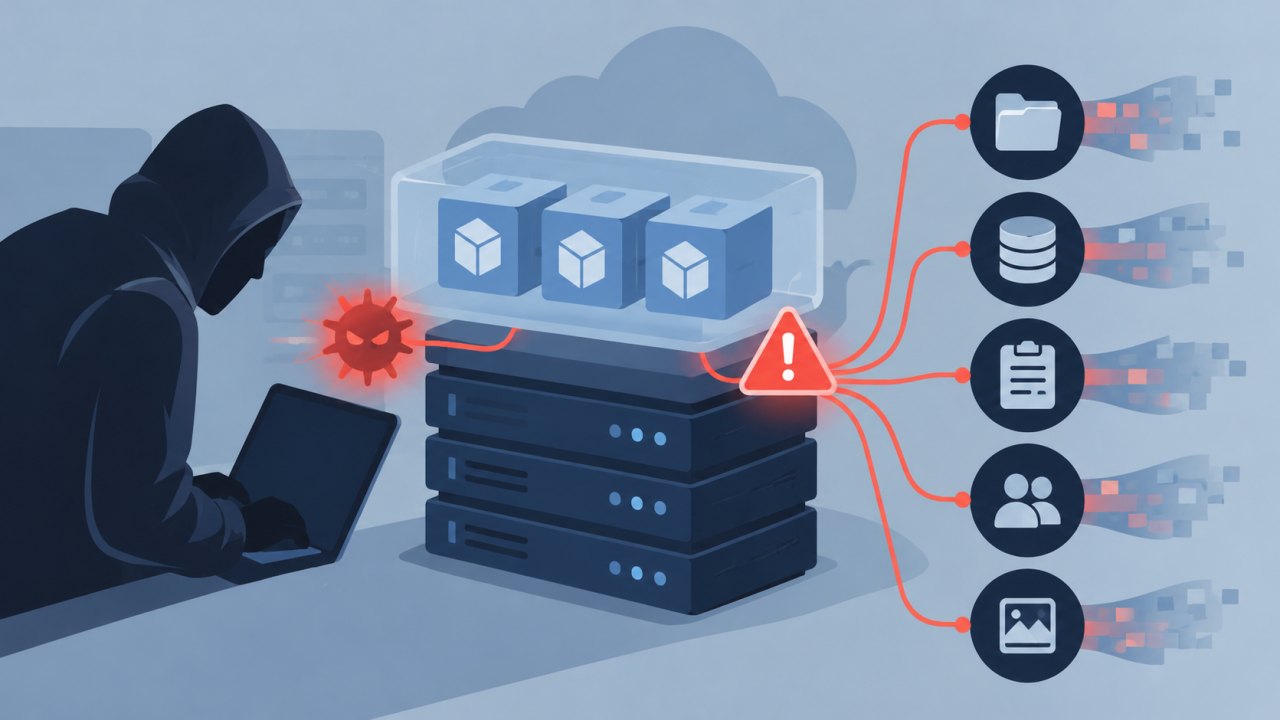
По данным провайдера FirstVDS, 18 октября 2026 года на части серверов обнаружили программу, которая подключала диски виртуальных машин и копировала с них файлы. Это значит, что потенциально под угрозой оказались не только сами серверы, но и данные, которые хранились внутри виртуальных машин.
Злоумышленники могли получить доступ к:
- паролям;
- SSH-ключам;
- облачным токенам;
- конфигурационным файлам;
- криптокошелькам;
- пользовательским документам.
ForestNet Cloud сообщил, что заражение систем управления могло происходить с 11 по 16 октября, а активная фаза атаки пришлась на ночь с 16 на 17 октября. Об инциденте также заявили MHost, HSH Network и YaColo.
Кого это может затронуть
Среди клиентов VMmanager упоминаются около 30 организаций — хостинг-провайдеры, облачные компании и медицинские учреждения. При этом ISPsystem пока не раскрывает точное число затронутых операторов и детали атаки: по словам компании, преждевременная публикация таких сведений может создать дополнительные риски до завершения обновлений.
Для обычного пользователя риск зависит от того, хранились ли на виртуальном сервере чувствительные данные. Если сервером управляет хостинг-провайдер, самостоятельно проверить уязвимость нельзя — нужно дождаться его уведомления или обратиться в поддержку.
Что рекомендует разработчик
ISPsystem советует администраторам VMmanager временно:
- закрыть на межсетевом экране доступ к платформе и узлам виртуализации для всех, кроме доверенных администраторов и технической поддержки;
- разрешить SSH-доступ только с доверенных IP-адресов;
- оперативно сменить все пароли;
- при малейшем подозрении на инцидент обратиться в техническую поддержку вендора. (ispsystem.ru)
VMmanager разработала ISPsystem. В 2022 году «Группа Астра» получила 70% акций компании за 2,5 млрд рублей, после чего продукт вошёл в её инфраструктурный портфель.
На фоне сообщений об атаке акции «Группы Астра» на Московской бирже снижались примерно на 1,4%, а на минимуме падали на 3,9%.
Пока подтверждено главное: уязвимость существовала в одной из сборок VMmanager 6, а проверка последствий продолжается. Точный масштаб утечки данных и перечень затронутых клиентов разработчик ещё не раскрыл.
Комментарии
Написать комментарийВойти