Поддельные сайты ресторанов: как их продвигали через Google Ads
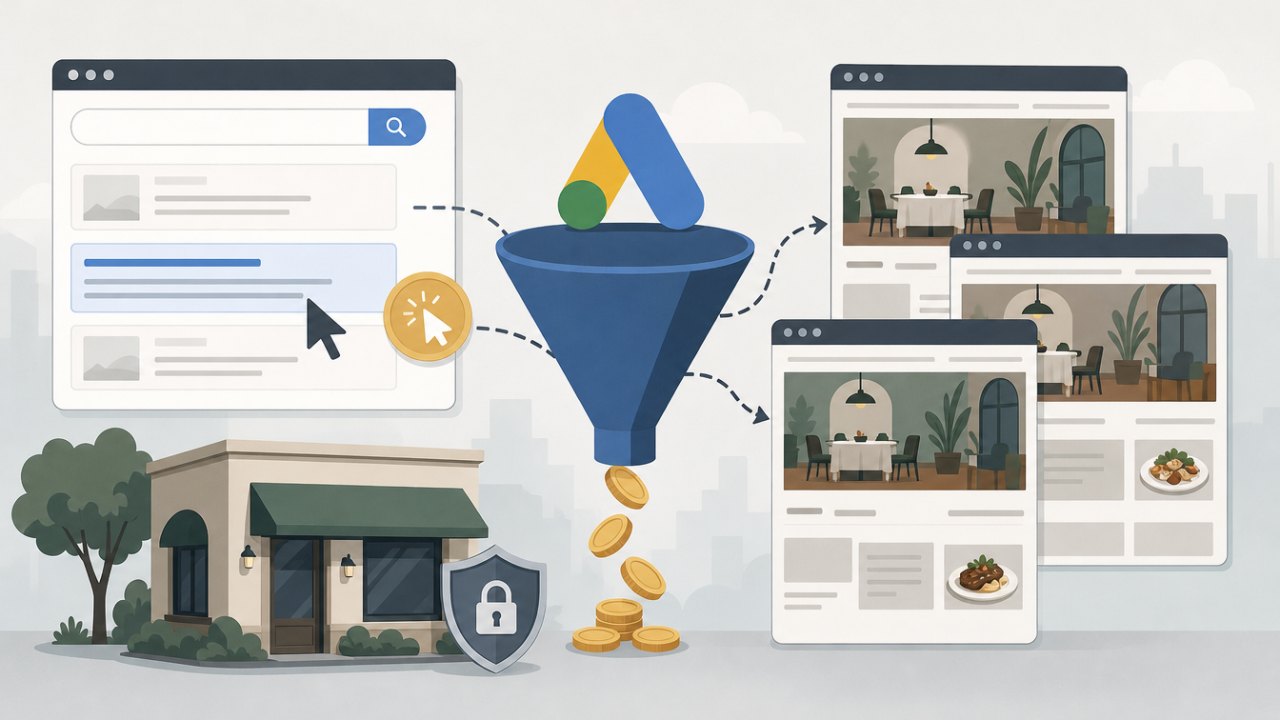
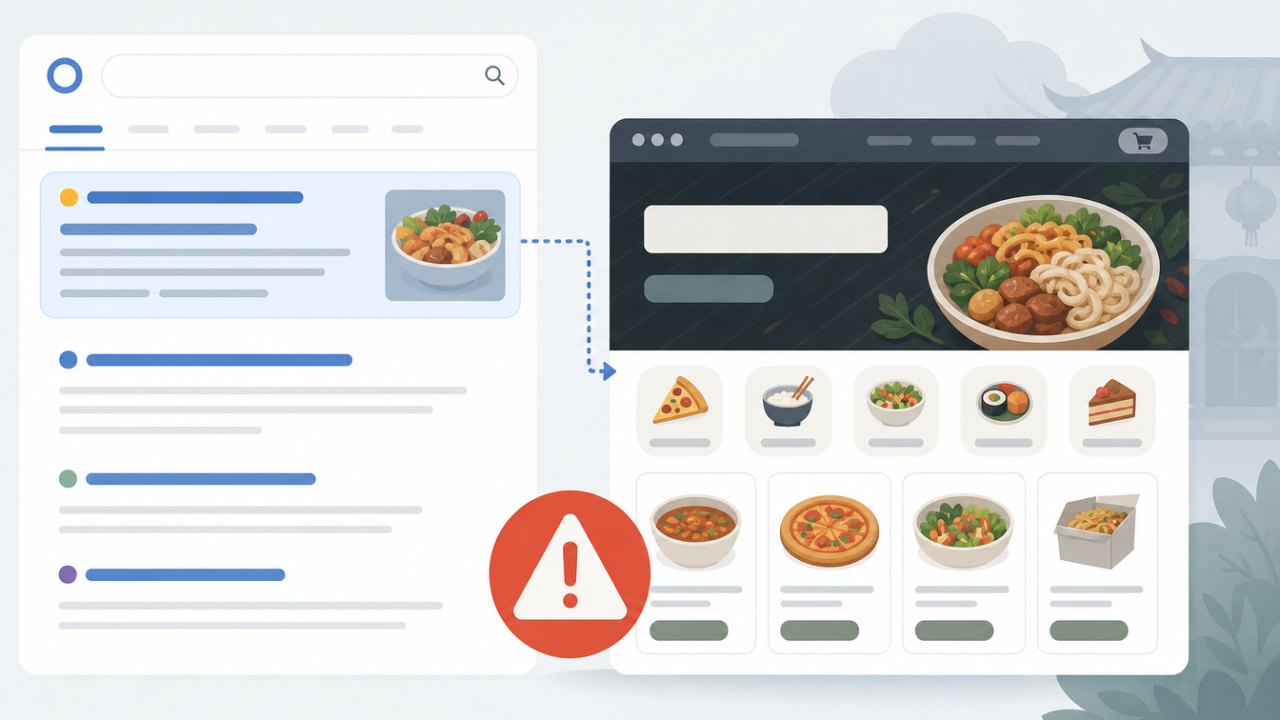
Проблема была не только в поддельных сайтах. Мошенники смогли купить рекламу по брендовым запросам и временно разместить свои ссылки прямо перед настоящими сайтами ресторанов.
Что происходило с пользователем
Схема выглядела правдоподобно: человек искал сайт ресторана, видел вверху рекламный результат, переходил по нему и оформлял заказ на странице, которая визуально почти не отличалась от оригинала.
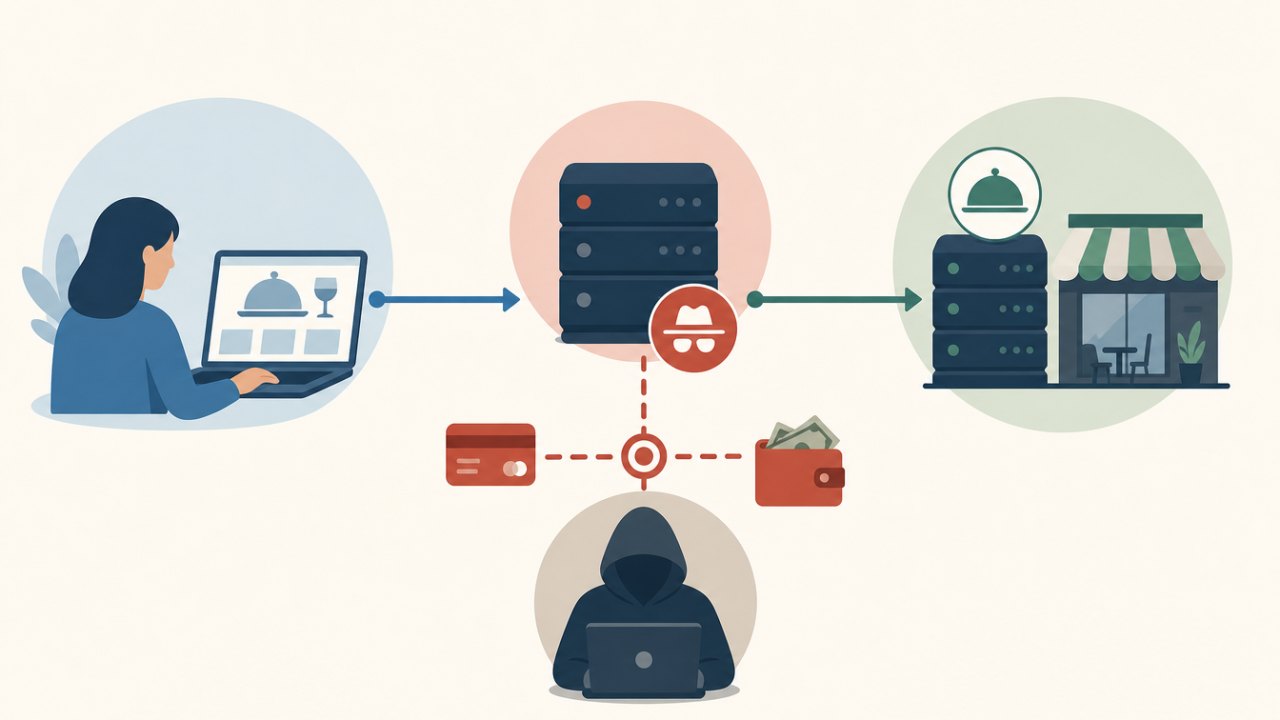
Дальше сайт уже работал на мошенников. Пользователь вводил данные банковской карты, а затем получал запрос на код подтверждения из SMS. Эти данные злоумышленники использовали в реальном времени для проведения другой покупки. Сам заказ еды при этом не оформлялся.
Главная опасность здесь в том, что привычный признак доверия — верхняя позиция в поиске — в конкретном случае не означал, что перед пользователем официальный сайт бренда.
Почему подделку было сложно заметить
Мошенники не ограничились обычной копией страницы. Они использовали технологию reverse proxy: сервер на их стороне в реальном времени подгружал содержимое настоящего сайта ресторана.
Поэтому на поддельной странице могли отображаться:
- актуальное меню;
- реальные цены;
- адреса ресторанов;
- содержимое корзины и другие элементы сайта.
При этом финальный этап оплаты уже контролировали злоумышленники. Вредоносный код подменял именно платежную форму, а остальная часть страницы оставалась максимально похожей на оригинал.
820 доменов, 404 — под Jimmy John's
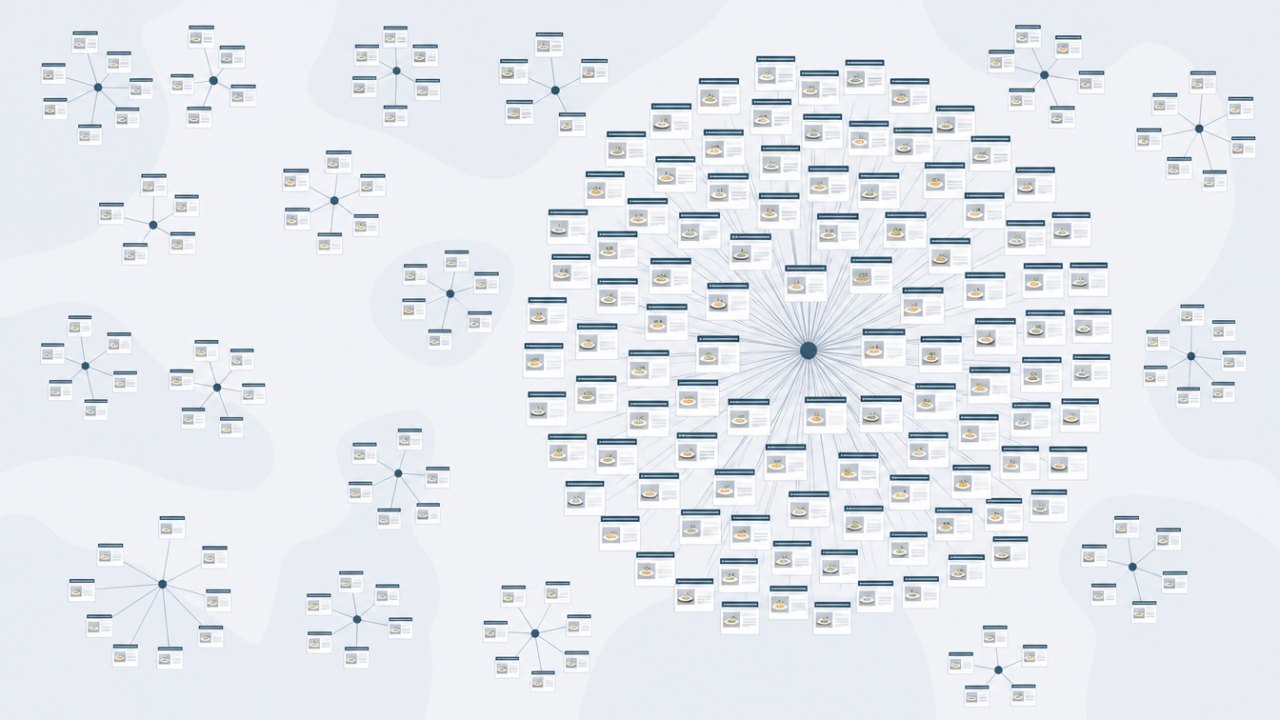
Для кампании зарегистрировали сотни доменов, в том числе с опечатками в названиях известных сетей. Использовалась, например, зона .delivery.
Самый большой пул пришелся на Jimmy John's — 404 домена. Среди других целей исследователи обнаружили Chipotle, Jersey Mike's и другие популярные американские рестораны.
Такая схема позволяла одновременно подделывать разные бренды, не создавая полностью самостоятельные сайты с нуля: основная информация подтягивалась с оригинальных ресурсов.
Как реклама прошла модерацию
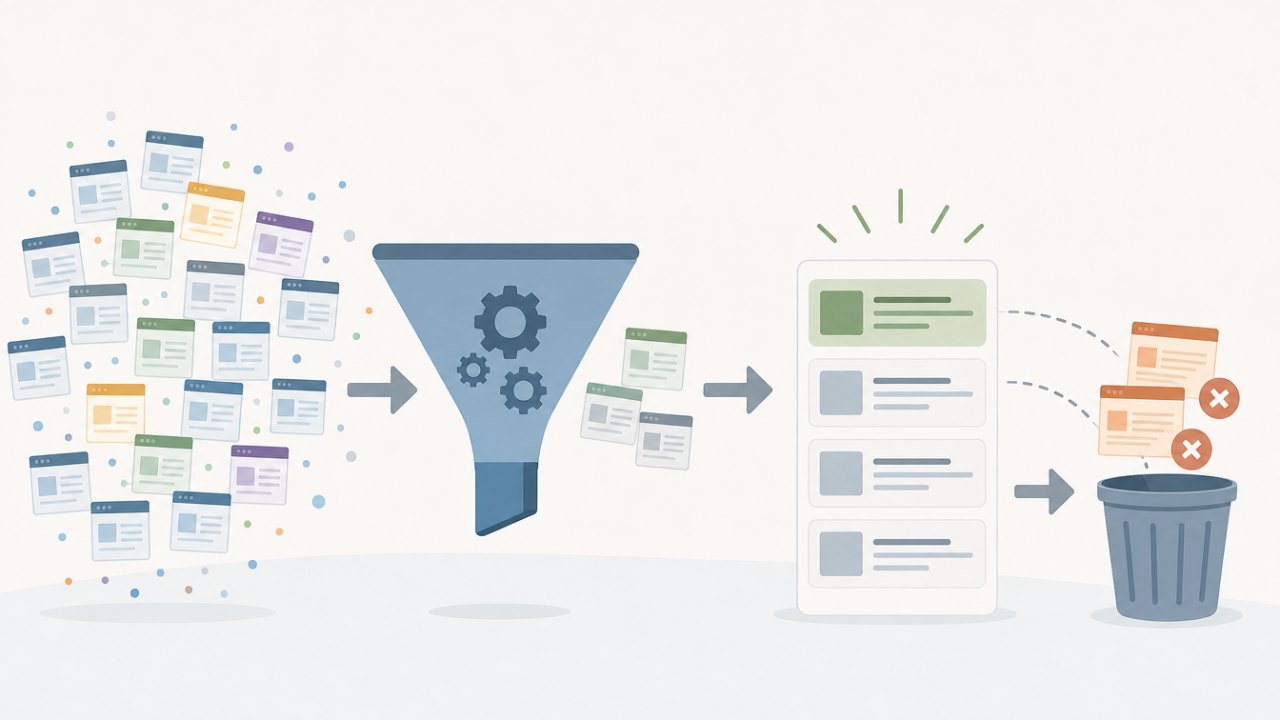
Проблема оказалась еще и в рекламной системе. Анализ архивов показал как минимум 47 текстовых объявлений, которые вели на вредоносные домены. Их разместили через 46 разных рекламодателей.
При этом владельцы рекламных аккаунтов могли выглядеть вполне легитимно: среди них были небольшие строительные компании, приют для рептилий и часовой магазин. То есть формально аккаунт существовал и выглядел реальным, хотя к ресторанам отношения не имел.
Из-за этого автоматические проверки, ориентированные на формальные признаки, не сразу распознали схему. Мошенники платили за рекламу на обычных условиях, а система фактически продвигала их ссылки вместе с остальными коммерческими объявлениями.
В результате поддельный сайт мог временно оказаться выше официального.
Почему теперь нельзя точно восстановить масштаб атаки
После обращений исследователей объявления заблокировали. Но в Ads Transparency Center вместо полноценной истории размещений теперь отображается статус «Не найдено».
Из-за этого независимым исследователям сложно установить, сколько времени эти объявления находились в выдаче и сколько пользователей успели перейти по ним.
И это отдельная проблема: рекламу удалили, но вместе с ней исчезла значительная часть публичного следа кампании.
На момент публикации исследования 367 из 820 обнаруженных доменов все еще оставались активными. Рекламные кампании в поиске уже блокировались, но сами сайты продолжали существовать и могли рассчитывать на переходы из других источников.
Для пользователя вывод довольно простой: даже первое рекламное место в Google не гарантирует, что ссылка ведет на официальный сайт. Особенно осторожно стоит относиться к адресам с необычными доменными зонами и опечатками в названии бренда, а данные карты и коды подтверждения нельзя вводить на странице только потому, что она выглядит знакомо.
Комментарии
Написать комментарийВойти