40% запросов сотрудников к публичным нейросетям содержат секреты компании: как ввести правила работы с ИИ
Сотрудник торопится: нужно быстро переписать договор, найти ошибку в коде или сделать сводку по клиентам. Он копирует текст в публичную нейросеть — и вместе с задачей отправляет туда данные, которые компания никогда бы не выложила в открытый доступ.
По данным ГК «Солар», почти 40% обращений сотрудников российских компаний к публичным ИИ-сервисам содержат конфиденциальную информацию. Компания проанализировала 12 тысяч таких обращений в 150 крупных организациях из финансов, промышленности, ретейла, телекома, IT и госсектора за первое полугодие 2026 года.
Что именно уходит
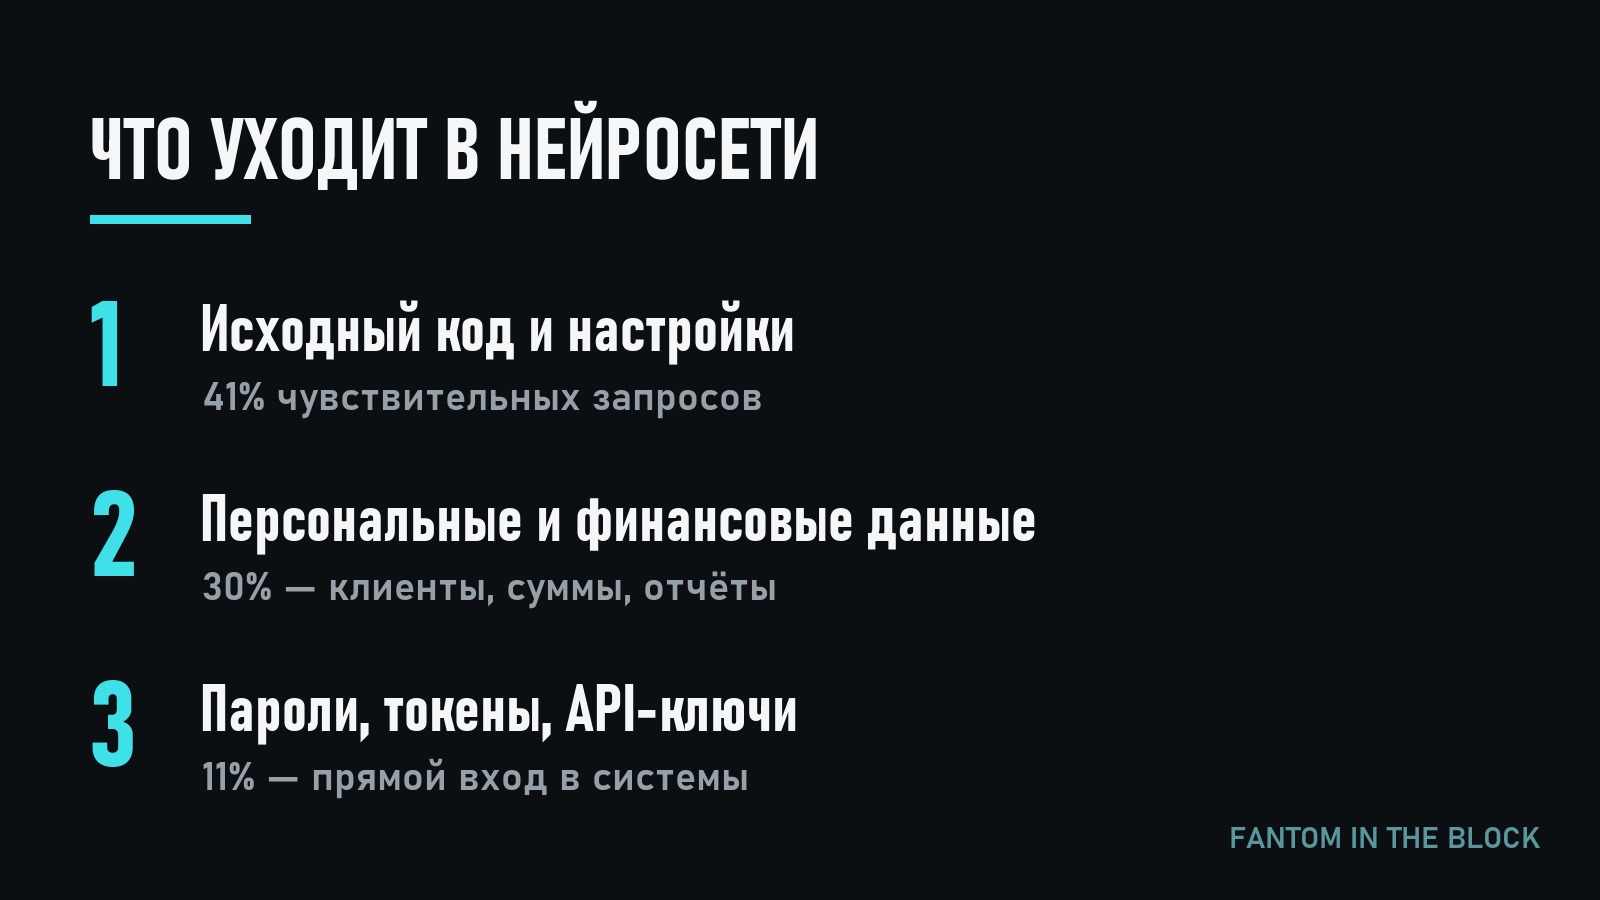
- 41% чувствительных запросов — исходный код и конфигурации.
- 30% — персональные, финансовые и другие чувствительные данные.
- 18% — интеллектуальная собственность.
- 11% — пароли, токены и API-ключи.
Чаще всего так делают разработчики — 43% таких запросов. Дальше коммерческие подразделения (26%), затем аналитики, маркетинг, HR и финансы (23%).
Масштаб растёт
Ещё в феврале «Солар» сообщал, что объём корпоративных данных, утёкших в публичные ИИ-сервисы, по итогам 2025 года вырос в 30 раз. При этом у 60% организаций до сих пор нет формализованных правил работы с нейросетями. То есть сотрудники не нарушают запрет — запрета просто нет.
Отдельное исследование «Солара» и УЦСБ по 102 компаниям показало: 42,4% подозревали утечки, связанные с ИИ, а у 8,1% были реальные инциденты.
Почему запрещать бесполезно
В «Соларе» называют полный запрет публичного ИИ нереалистичным — и с этим трудно спорить. Нейросети экономят часы работы, и если их запретить без замены, сотрудники просто откроют их с личного телефона. Задача не в том, чтобы отнять инструмент, а в том, чтобы направить его в безопасное русло.
Правила на одну страницу
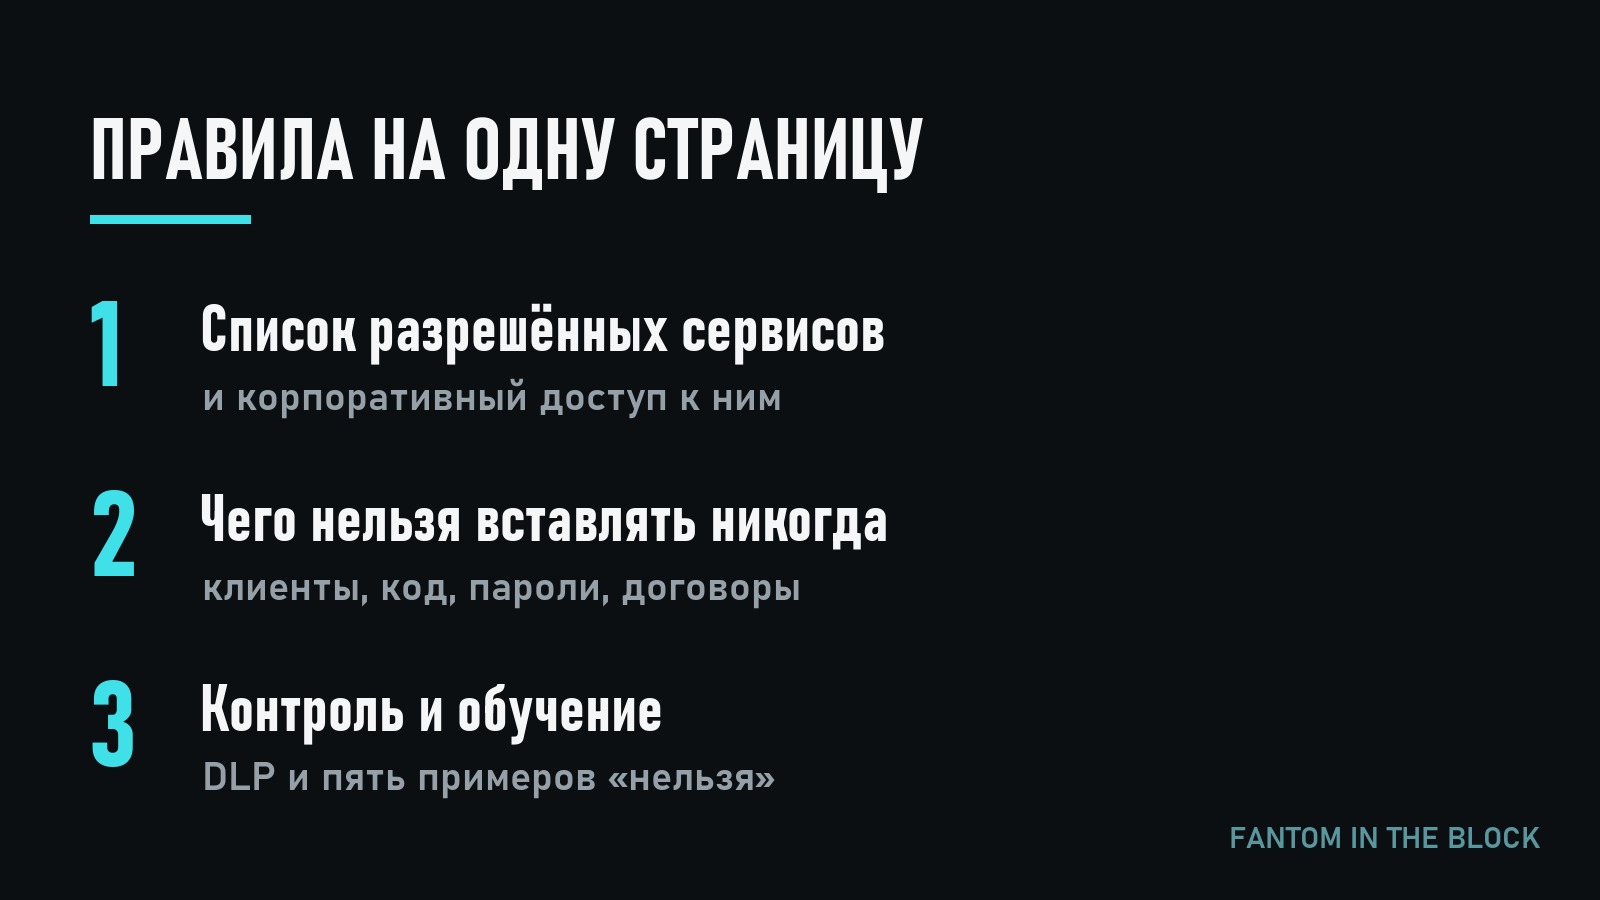
- Список разрешённых сервисов. Определите, какими ИИ-инструментами можно пользоваться, и дайте к ним корпоративный доступ — с настройками, при которых данные не используются для обучения моделей.
- Что нельзя вставлять никогда. Персональные данные клиентов, пароли, токены и ключи, исходный код ключевых систем, договоры с реквизитами.
- Обезличивание. Если нужен ИИ для работы с документом — заменяйте имена, суммы и реквизиты на условные.
- Контроль запросов. Системы защиты от утечек (DLP) умеют проверять, что уходит в нейросети, и блокировать опасное.
- Короткое обучение. Покажите команде пять реальных примеров «нельзя» — это работает лучше любого регламента.
Персональные данные клиентов, отправленные в публичный сервис, — это ещё и юридический риск: с 2025 года за утечки персональных данных действуют крупные штрафы, а за повторные — оборотные. Поэтому правила работы с ИИ — уже не вопрос удобства, а часть базовой безопасности компании.
Источники:
- Anti-Malware: почти 40% запросов к публичному ИИ содержат корпоративные секреты
- Anti-Malware: утечки через зарубежные ИИ-сервисы выросли в 30 раз
Больше разборов о том, где лежат деньги и кто за них отвечает, — у меня в профиле.
Комментарии
Написать комментарийВойти