Атак на бухгалтерию за пять месяцев больше, чем за весь прошлый год: как защитить ЭДО и деловую переписку
Бухгалтер получает письмо: «Направляем акт сверки за квартал, просим подписать». Отправитель похож на контрагента, документ выглядит обычным. Одно открытие вложения — и у постороннего человека появляется доступ к компьютеру, на котором стоит банк-клиент.
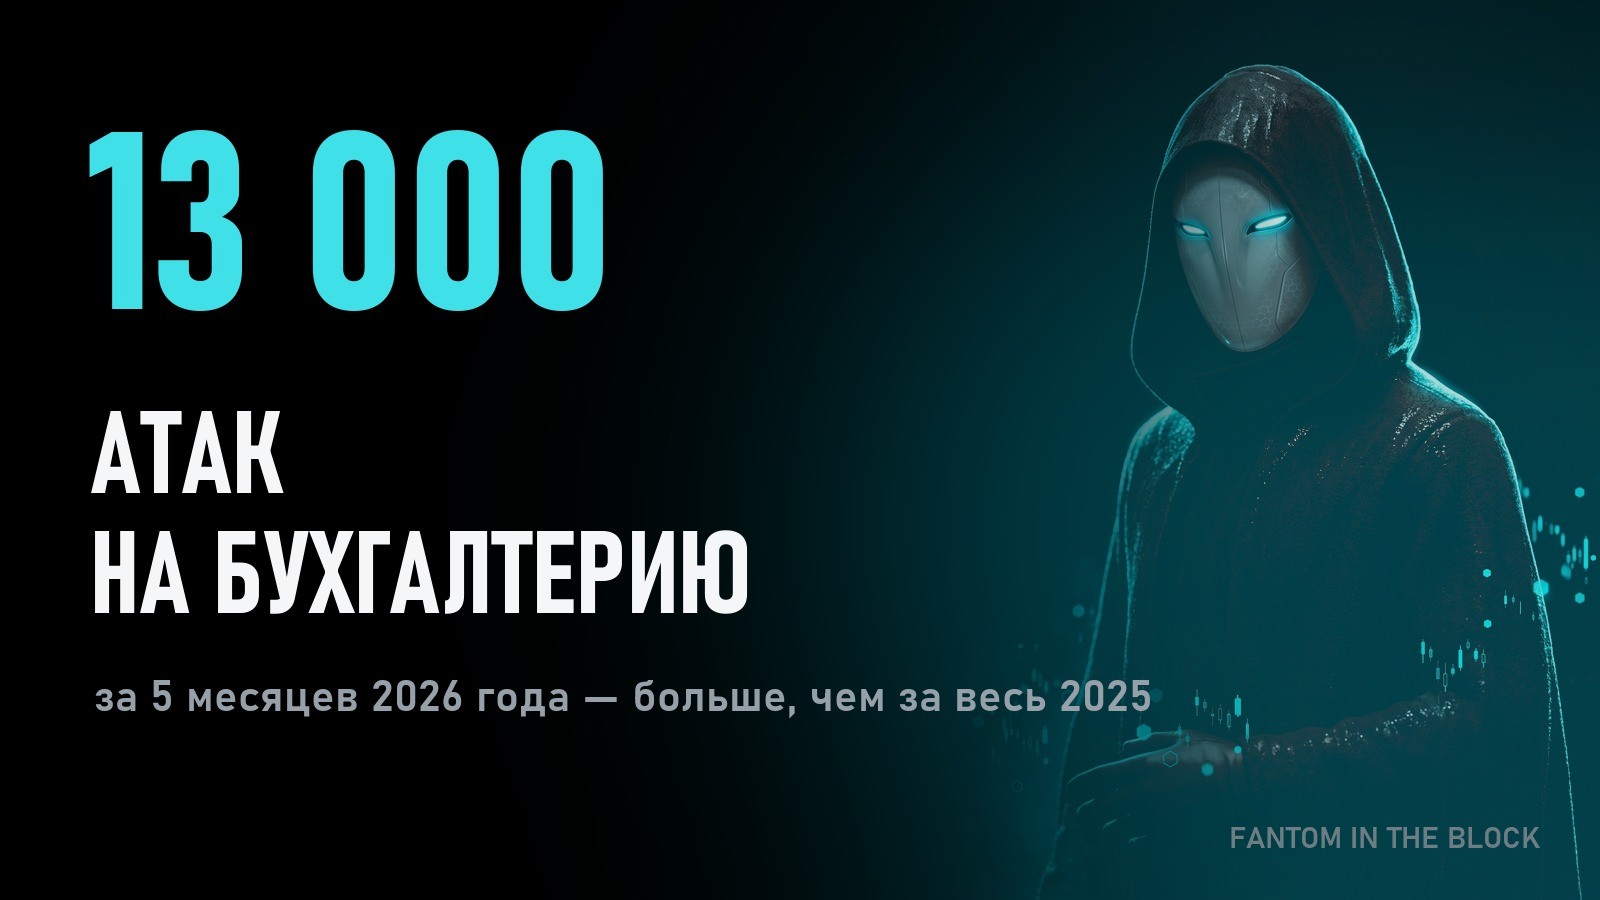
По данным «Лаборатории Касперского», за первые пять месяцев 2026 года российские корпоративные пользователи столкнулись с 13 тысячами атак через системы электронного документооборота и деловую переписку. Это уже больше, чем за весь 2025 год.
Кого атакуют
Под удар чаще всего попадают бухгалтерия и финансовые отделы малого и среднего бизнеса: производство, консалтинг, строительство, недвижимость, образование, медицина. Логика простая — через эти отделы проходят платежи.
Как выглядит атака
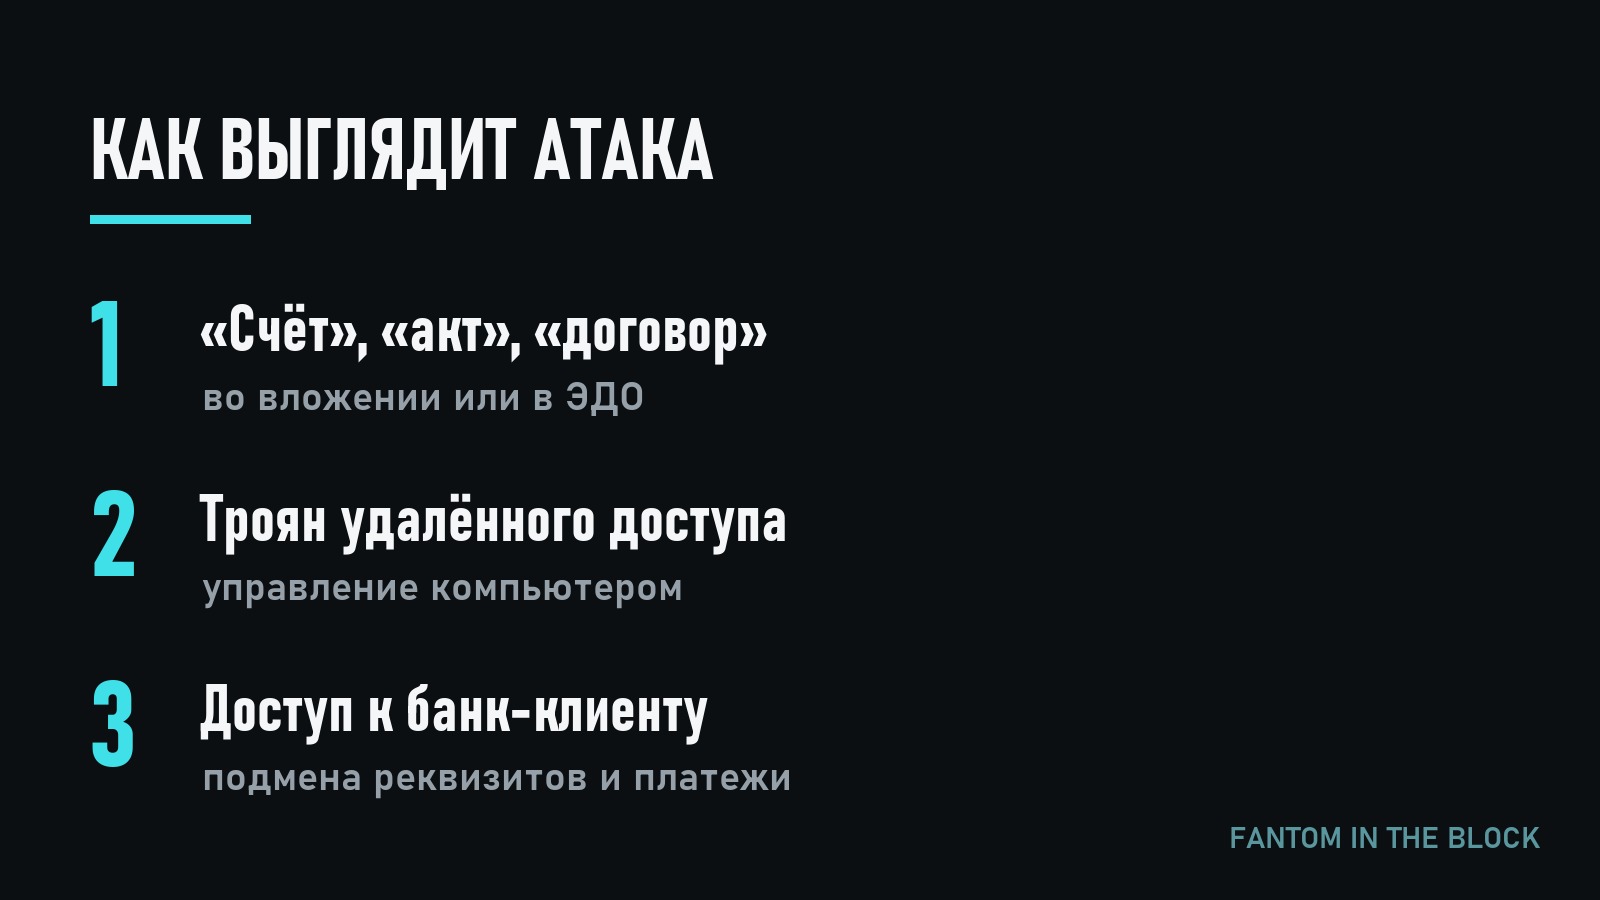
- Приманка. Письмо с вложением под видом счёта на оплату, акта сверки, договора или накладной. Иногда такой файл приходит прямо через ЭДО как обычный служебный документ.
- Троян. В 2026 году заметно выросла активность DarkWatchman — программы удалённого доступа. Она даёт управление компьютером, подгружает другие вредоносные программы, следит за пользователем и распространяется по сети компании. В прошлые годы чаще встречались Pure, Venom и Buhtrap.
- Последствия. Доступ к корпоративной почте, финансовым документам, системам дистанционного банковского обслуживания. Злоумышленники могут подменить реквизиты, провести платёж или разослать заражённые письма уже от вашего имени — вашим контрагентам.
Последний пункт особенно неприятен: компания может пострадать сама и одновременно стать источником атаки на партнёров.
Что сделать бухгалтерии
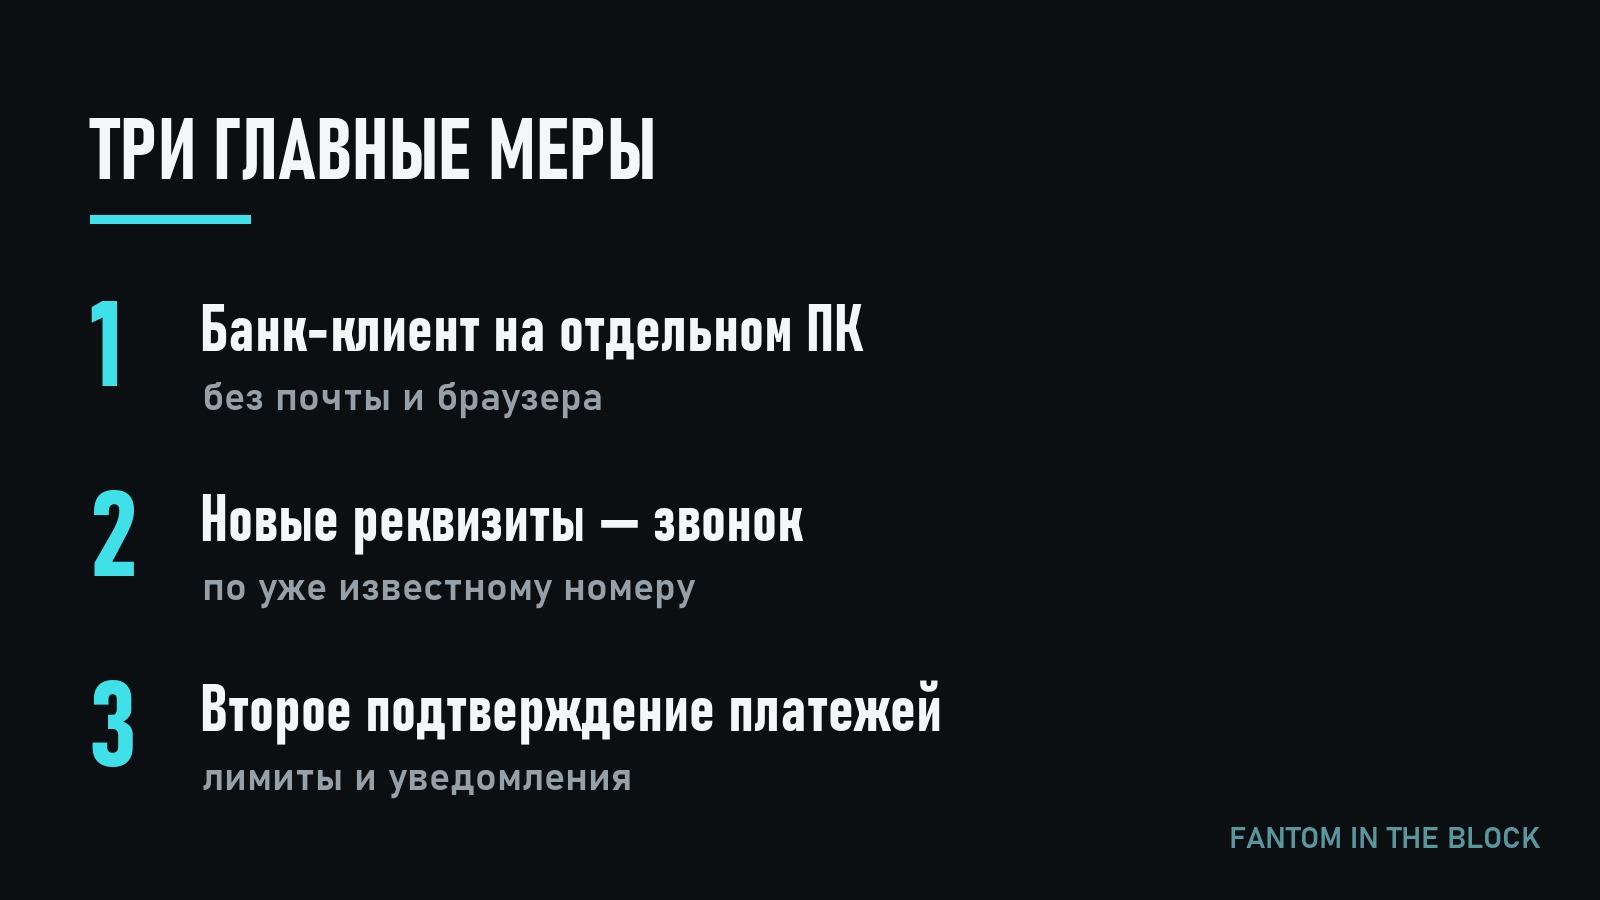
- Банк-клиент — на отдельном компьютере. Без почты, мессенджеров и обычного браузера. Если это невозможно — хотя бы отдельная учётная запись.
- Документы из ЭДО открывайте в самой системе ЭДО. А к письмам с архивами и неожиданными вложениями задавайте один вопрос: мы ждали этот документ?
- Новые реквизиты — только после звонка. По номеру, который у вас уже был, а не из письма.
- Второе подтверждение платежей. Лимиты в банке, вторая подпись для крупных сумм и уведомления руководителю о каждом платеже.
- Без прав администратора. Бухгалтеру не нужны права на установку программ, а компьютеру нужны обновления и защита с анализом поведения программ.
Эти меры не требуют большого бюджета, но закрывают главное: даже если кто-то откроет вложение, до денег злоумышленнику будет далеко.
Покажите команде примеры
Лучшая профилактика — показать бухгалтерии три-четыре реальных примера таких писем и договориться о простом правиле: любой неожиданный «акт», «счёт» или «договор» сначала подтверждается звонком отправителю. Это занимает минуту, а ошибка может стоить всех денег на счёте.
Источники:
- SecurityLab: «Лаборатория Касперского» зафиксировала 13 тысяч атак через ЭДО и деловую переписку
- Пресс-релиз «Лаборатории Касперского»
Больше разборов о том, где лежат деньги и кто за них отвечает, — у меня в профиле.
Комментарии
Написать комментарийВойти