35% сотрудников переходят по фишинговым ссылкам, а сообщают о них 2%: как проверить команду и научить её сигналить
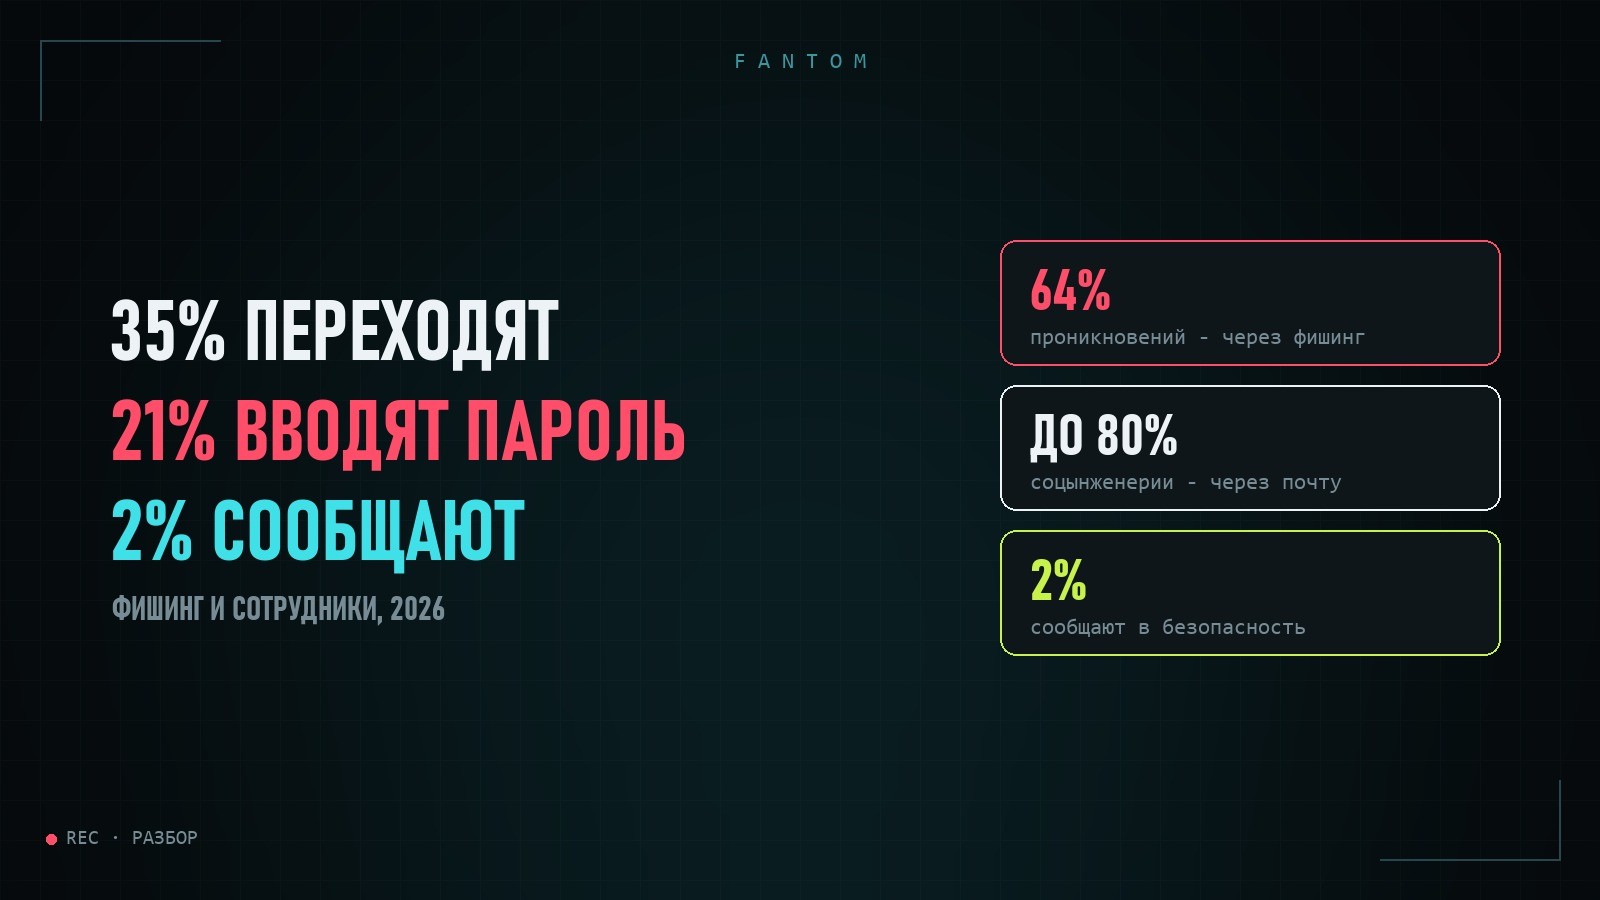
Большинство атак на компании начинаются не со сложного взлома, а с обычного письма. По данным BI.ZONE, в 2025 году фишинг стал способом первоначального проникновения в 64% атак на компании в России и СНГ. По данным Positive Technologies, до 80% атак с применением социальной инженерии начинались с электронной почты.
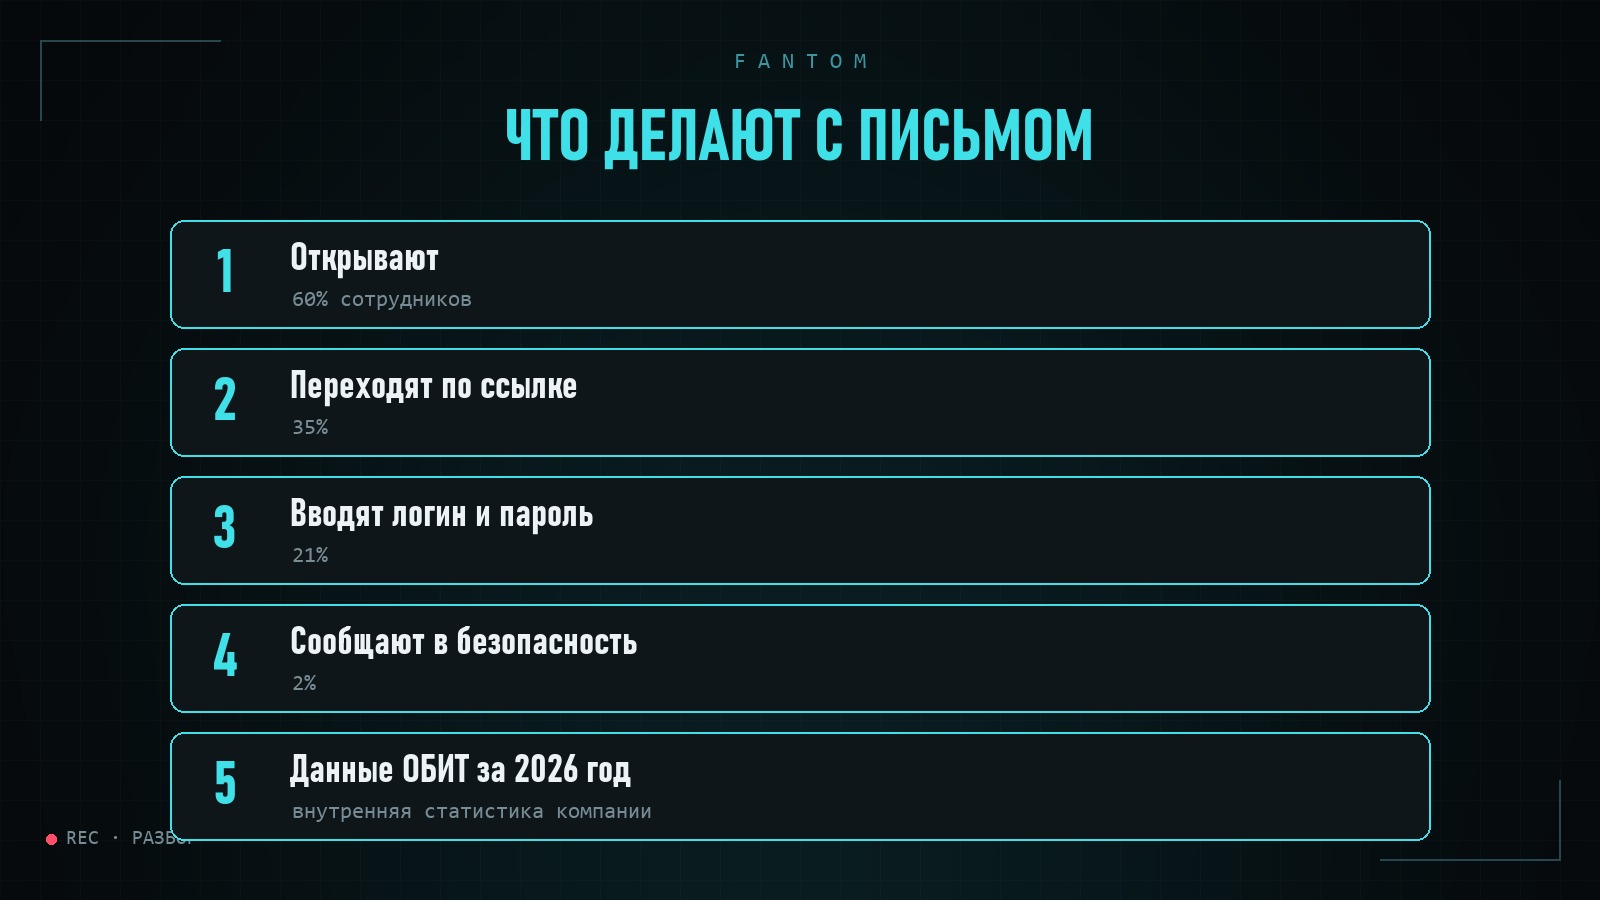
Слабое место здесь — не почтовый сервер, а человек. ИТ-оператор ОБИТ поделился внутренними данными за 2026 год:
- 60% сотрудников открывают фишинговые письма;
- 35% переходят по ссылке;
- 21% вводят логин и пароль;
- 2% сообщают о письме в службу информационной безопасности.
Последняя цифра — самая важная. Она показывает, что почти никто не воспринимает подозрительное письмо как повод сообщить коллегам из безопасности.
Почему «не кликать» — плохая цель
Добиться, чтобы по ссылке не перешёл никто, почти невозможно. По словам эксперта «Лаборатории Касперского» на круглом столе AM Live, письмо на хорошо подобранную тему срабатывает в 25–30% случаев. Поэтому участники того же обсуждения предлагали считать в первую очередь не тех, кто кликнул, а тех, кто сообщил, и как быстро.
Логика простая. Если хотя бы один сотрудник сообщил о письме в первые минуты, служба безопасности успеет удалить его из остальных ящиков и заблокировать ссылку. Один внимательный человек защищает всю команду.
Как провести учебную рассылку
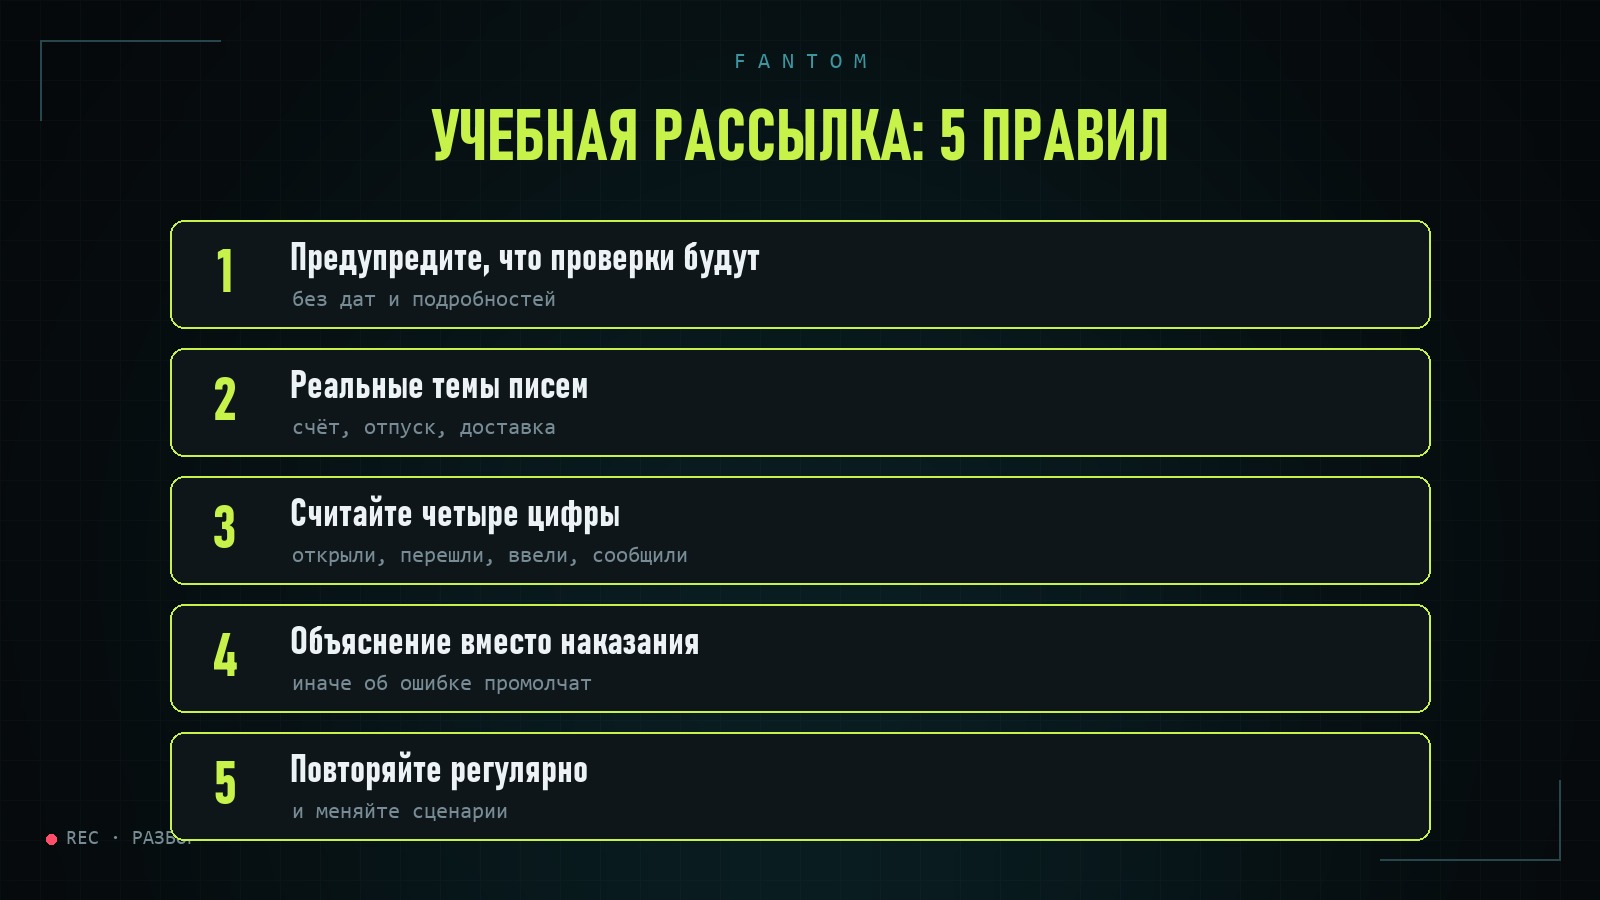
- Предупредите, что проверки будут — без дат и подробностей. Цель — тренировка, а не ловушка.
- Берите реальные темы: счёт от поставщика, изменение графика отпусков, письмо «от руководителя», уведомление о доставке.
- Считайте четыре цифры: сколько открыли, перешли, ввели данные и сообщили, плюс время до первого сообщения.
- Тому, кто перешёл, — короткое объяснение, а не наказание. Если за ошибку ругают, о настоящей ошибке промолчат.
- Повторяйте регулярно и меняйте сценарии. Одна проверка в год ничего не меняет.
Хороший результат первой проверки — не ноль переходов, а понятная картина: какие темы срабатывают, в каких отделах и знают ли сотрудники, куда сообщать.
Что сделать, кроме обучения
В ОБИТ подчёркивают, что одного обучения недостаточно. Его стоит подкрепить простыми техническими мерами:
- Кнопка «Сообщить о фишинге» в почте. Сообщить должно быть проще, чем промолчать.
- Двухфакторная аутентификация для почты и рабочих сервисов. Тогда одного украденного пароля будет мало.
- Фильтрация почты и проверка отправителя (SPF, DKIM, DMARC). Часть писем просто не дойдёт до сотрудников.
- Правило второго канала для любых просьб о деньгах и доступах: перезвонить по известному номеру.
Не забывайте про мессенджеры. Эксперты отмечают, что доля атак через мессенджеры и соцсети растёт: поддельные рабочие чаты, сообщения и звонки «от руководителя». Правила для почты стоит распространить и на них.
Цель учебных рассылок — не поймать сотрудников на ошибке, а превратить команду в систему раннего оповещения. Если сейчас о подозрительных письмах сообщают 2% сотрудников, для начала стоит добиться, чтобы их стало хотя бы 20%.
Источники:
- Деловой Петербург: данные ОБИТ о переходах по фишинговым ссылкам
- Anti-Malware: отчёт BI.ZONE Threat Zone 2026
- Anti-Malware: круглый стол AM Live о социальной инженерии в 2026 году
Больше разборов о том, где лежат деньги и кто за них отвечает, — у меня в профиле.
Комментарии
Написать комментарийВойти