Сотрудник уволился, а доступы остались: чек-лист на день ухода
Увольнение — обычная кадровая процедура. Но для безопасности компании это момент, когда очень легко оставить открытую дверь: почту, общий аккаунт, рекламный кабинет, облачную папку с базой клиентов.
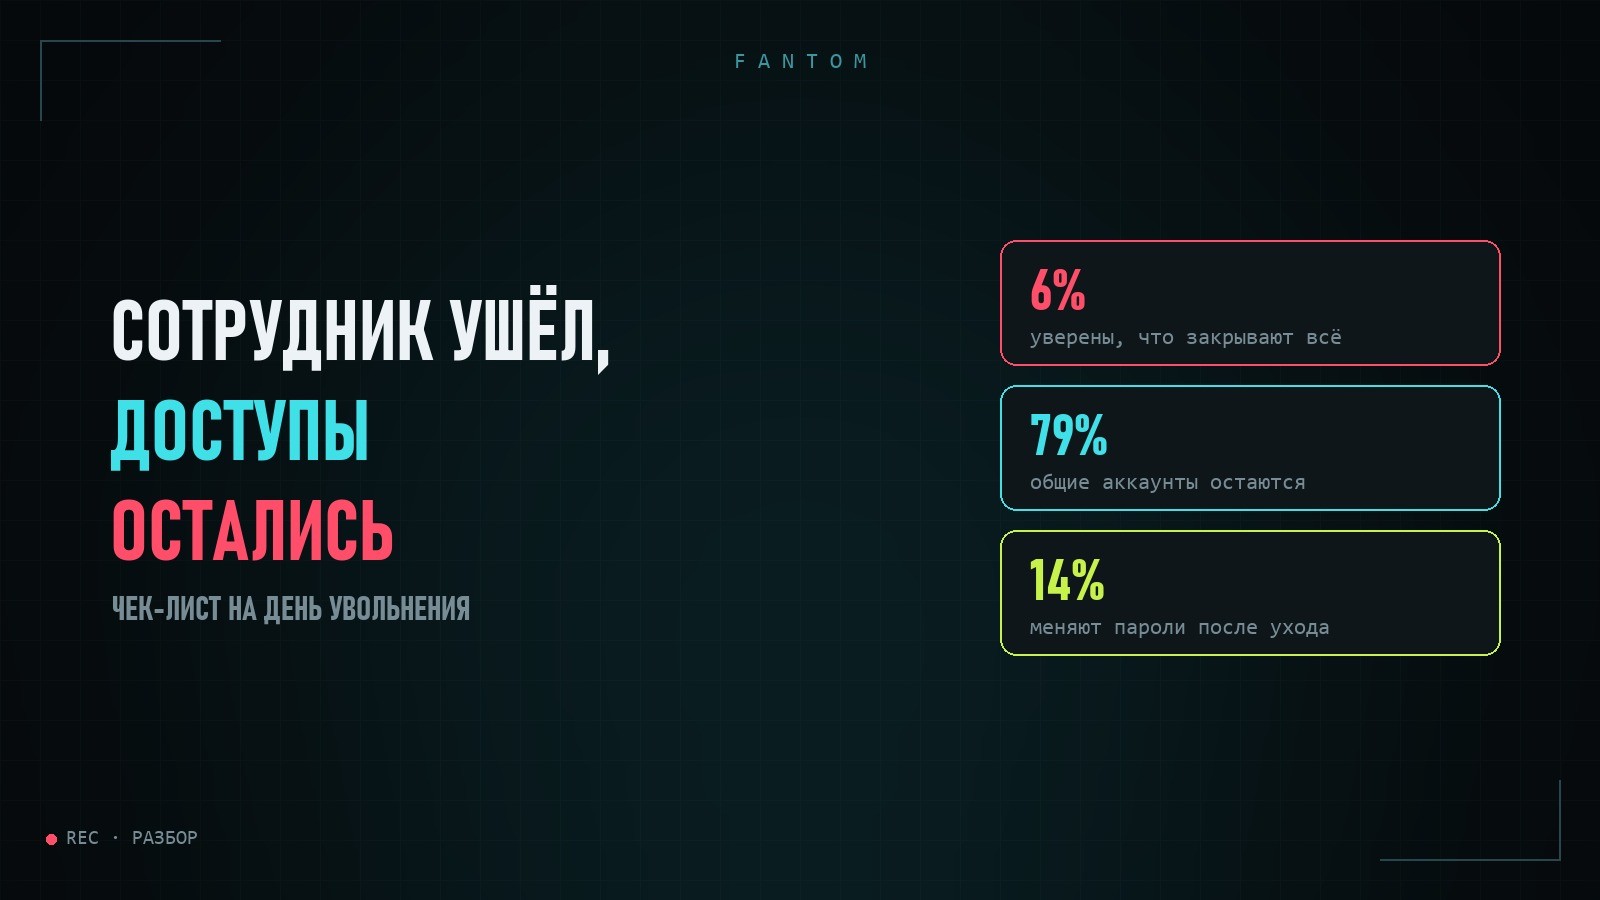
В октябре 2026 года «Кибердом» опросил 2 200 HR-специалистов и руководителей подразделений. Только 6% уверены, что в их компании учитывают и закрывают все доступы. Почти половина признаёт: у бывших сотрудников они остаются.
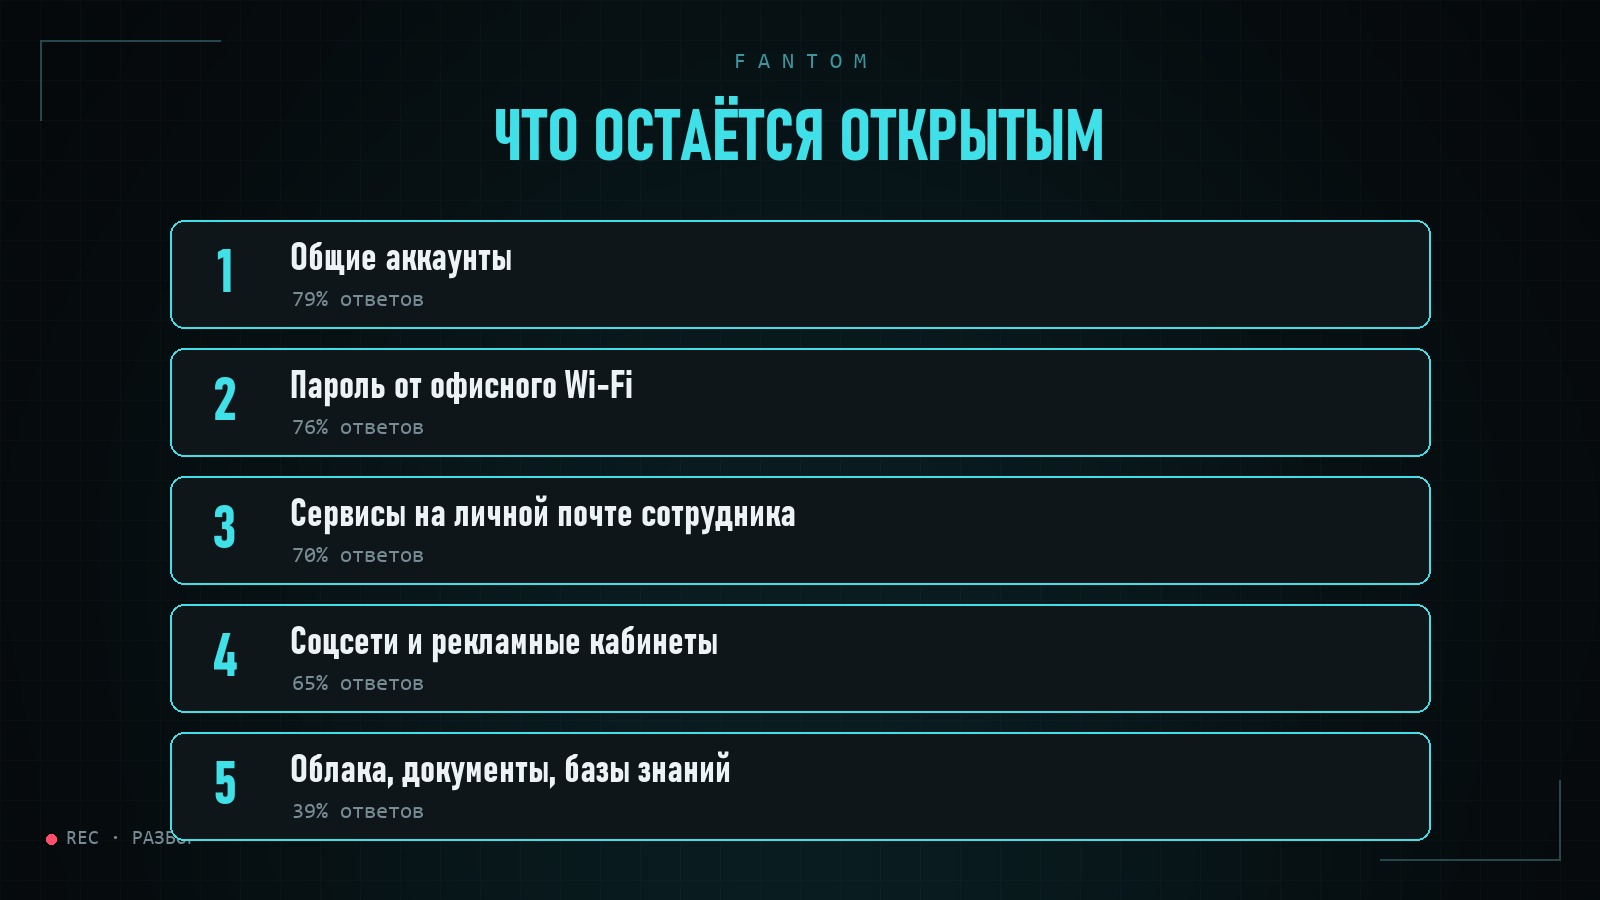
Что остаётся открытым чаще всего
- Общие аккаунты — 79% ответов.
- Пароль от офисного Wi-Fi — 76%.
- Внешние сервисы, зарегистрированные на личную почту или телефон сотрудника — 70%.
- Соцсети и рекламные кабинеты компании — 65%.
- Облачные диски, документы и базы знаний — 39%.
Причина почти всегда одна и та же. 75% опрошенных считают, что доступы сохраняются, потому что в компании не принято менять пароли от общих аккаунтов. Обязательно меняют пароли команды после увольнения только 14%. Автоматически учётные записи закрывают в 23% компаний, вручную по чек-листу — в 31%.
Проблема не новая. В 2024 году Solar inRights опросили руководителей и специалистов по IT и информационной безопасности больше чем 100 крупных организаций: больше чем в 40% из них доступ под учётными записями уволенных сохранялся. Главной причиной назвали несогласованность кадровой службы и IT.
Что на кону
87% участников опроса «Кибердома» опасаются, что уйдут клиентская база, персональные данные или коммерческая информация. 67% — что бывший сотрудник будет действовать от имени компании через её почту и соцсети.
Злой умысел для этого не нужен. Достаточно старого пароля, сохранённого в чужом браузере, рекламного кабинета, привязанного к личной почте, или телефона, на который до сих пор приходят коды подтверждения. Такой аккаунт могут взломать уже у бывшего сотрудника, и компания узнает об этом последней.
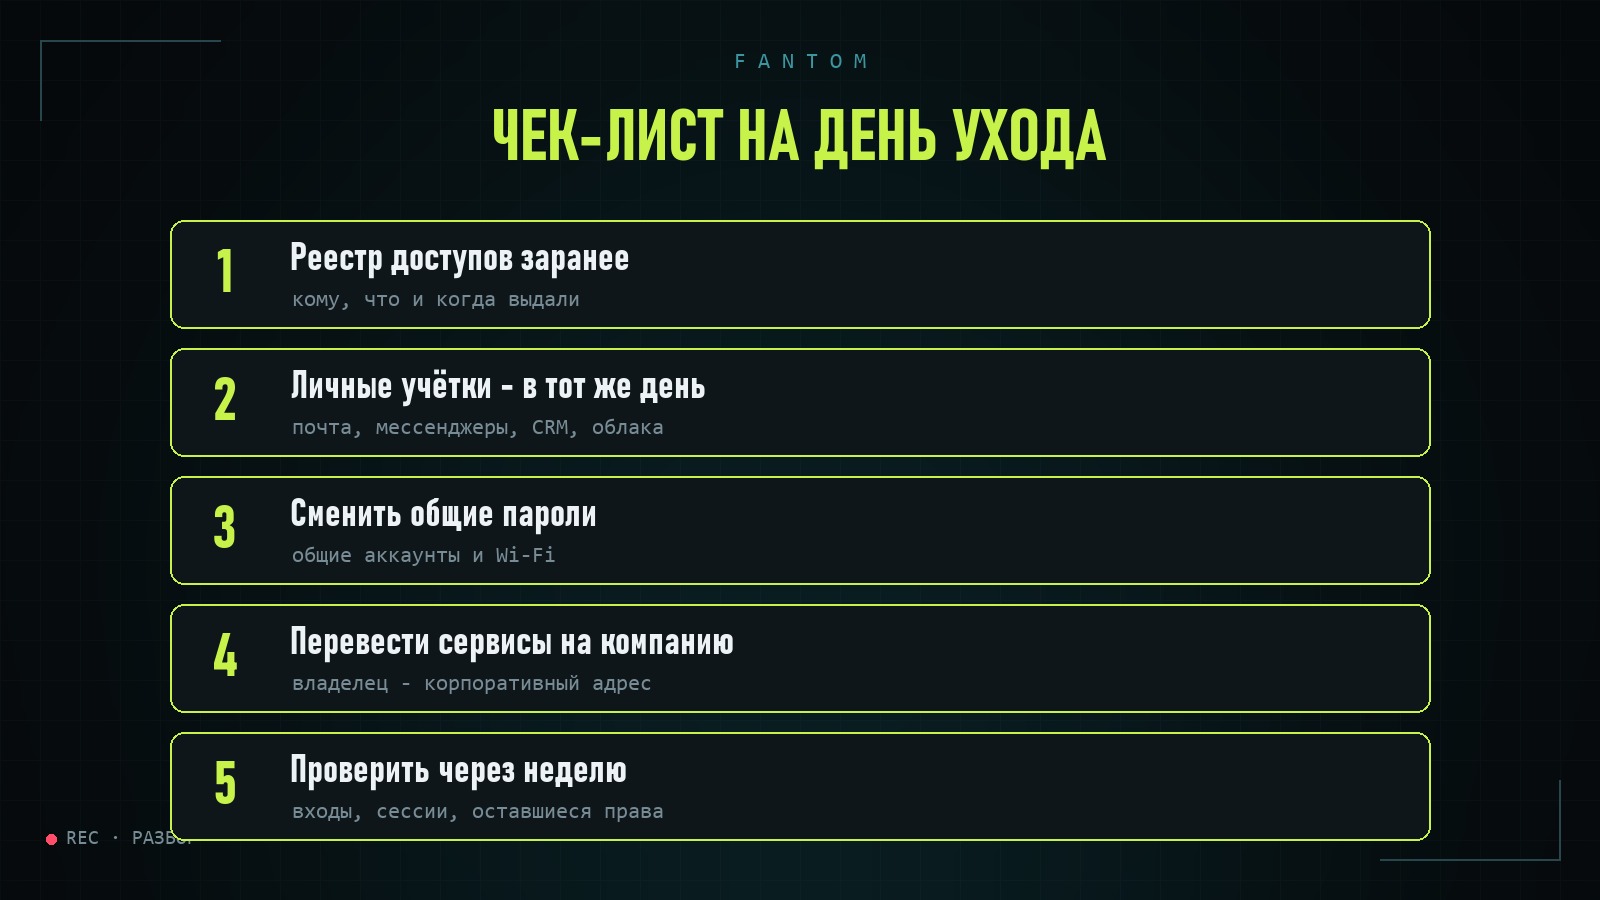
Чек-лист на день ухода
- Реестр доступов — заранее. У каждого сотрудника должен быть список систем и аккаунтов, которые ему выдали. Без него в день увольнения закрывать нечего: вы просто не знаете, что открыто.
- Личные учётки — в тот же день. Почта, мессенджеры, CRM, таск-трекер, облака. По данным опроса, почти половина компаний успевает за рабочий день, а 39% закрывают учётки в срок от следующего дня до недели и дольше.
- Смените общие пароли. Общие аккаунты, Wi-Fi, сервисы, которыми вся команда пользуется под одним логином.
- Переведите сервисы на компанию. Всё, что зарегистрировано на личную почту или телефон сотрудника, переоформите на корпоративный адрес. В соцсетях и рекламных кабинетах передайте права и уберите бывшего из администраторов.
- Заберите файлы и дела. Документы из личного облака, переписку с клиентами, контакты партнёров.
- Проверьте через неделю. Не было ли входов под его логином, не остались ли активные сессии и лишние права.
Как сделать это привычкой
- Один ответственный. HR сообщает дату ухода, администратор закрывает доступы по списку в тот же день.
- Рабочие регистрации — только на корпоративную почту. Тогда сервисы не уходят вместе с человеком.
- Менеджер паролей вместо паролей в чате. Общие доступы легко отозвать и сменить в одном месте.
- Двухфакторная защита на ключевых аккаунтах. Даже сохранённый пароль без второго фактора бесполезен.
- То же для подрядчиков. Доступ выдаётся под договор и закрывается с его окончанием.
Хорошее увольнение — когда в последний день у сотрудника заканчивается и работа, и доступы. Всё остальное — дверь, которую однажды кто-нибудь откроет.
Источники:
- Битрикс24: опрос «Кибердома» о доступах уволенных сотрудников (октябрь 2026)
- ComNews: исследование Solar inRights (2024)
Больше разборов о том, где лежат деньги и кто за них отвечает, — у меня в профиле.
Комментарии
Написать комментарийВойти