Модель ChatGPT нашла 948 уязвимостей в ядре Linux, расход на токены — $1,21 млн
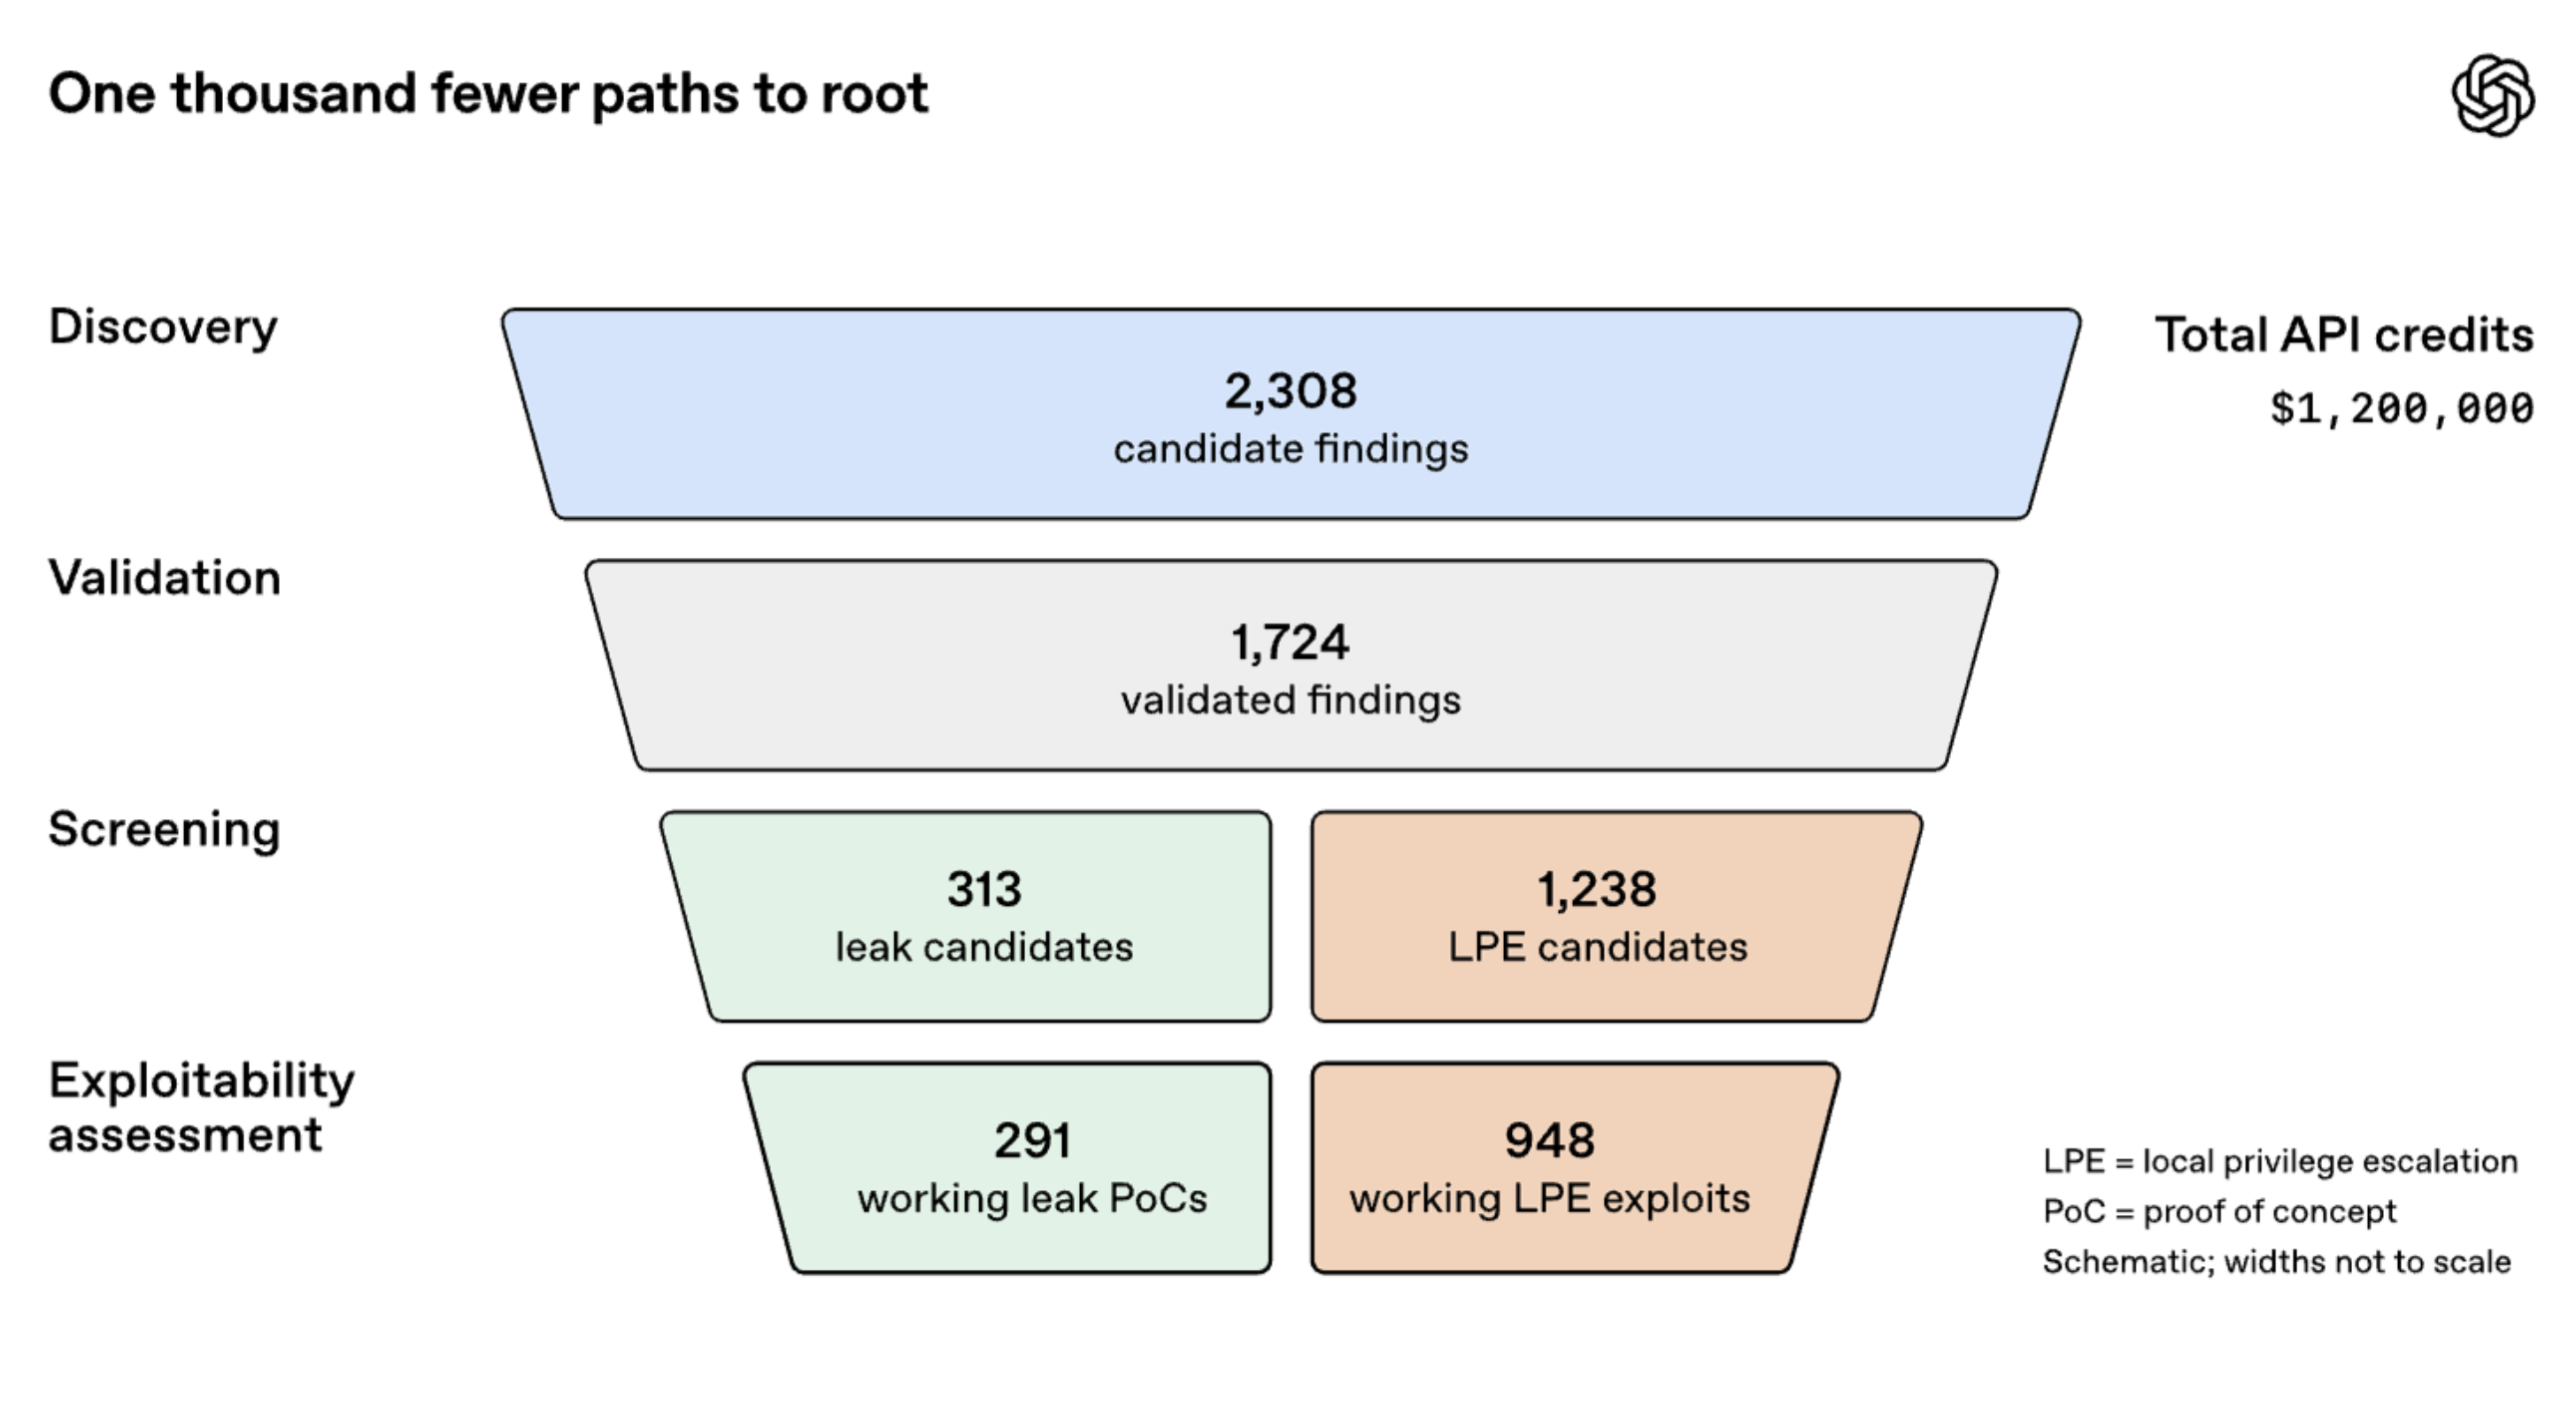
OpenAI с помощью ещё не выпущенной кибермодели обнаружила 948 уязвимостей в ядре Linux, которые позволяют локальному пользователю без прав администратора повысить привилегии до уровня root. На исследование в середине октября 2026 года ушло $1 213 430 в API-кредитах — примерно $1 279 на один рабочий LPE-эксплойт.
Важно: речь не о взломе Linux через интернет. Эксплуатация этих ошибок начинается с уже имеющейся возможности выполнять код на машине под обычной учётной записью. После этого уязвимость может позволить получить права администратора и доступ к защищённым данным.
Как ИИ прошёл путь от 40 млн строк к 948 эксплойтам
Ядро Linux содержит более 40 млн строк кода, поэтому OpenAI не стала проверять всё подряд. Система разбила работу на несколько этапов с разными типами агентов:
- Scout-агенты выбрали 5034 участка для проверки — около 2,8 млн строк, или примерно 7% всего ядра.
- Затем Analyst-агенты за 12 часов сократили этот список до 2308 потенциальных уязвимостей.
- За следующие 30 часов система динамически воспроизвела 1724 из них в изолированной среде.
- После оценки возможности эксплуатации были получены 948 уникальных рабочих LPE-эксплойтов — то есть вариантов повышения локальных привилегий до root.
Получается не просто список подозрительных мест в коде: модель пыталась доказать, что ошибка действительно воспроизводится и может использоваться на стандартной системе с включёнными защитными механизмами.
Что получилось на выходе
Для найденных проблем система генерировала анализ причины, proof-of-concept, кандидатный патч и полноценный эксплойт. После этого результаты проверяли специалисты по безопасности, а затем отчёты и исправления передавали сопровождающим ядро Linux. Именно кандидатные патчи, а не уже принятые разработчиками исправления, были результатом работы OpenAI.
Тем временем реакция сообщества уже шла: по данным OpenAI, в течение 10 дней более 100 Linux LPE были исправлены или получили staging-патчи от других участников, ещё около 300 обсуждались публично.
Почему это важно
Главный результат эксперимента — не само число 948. OpenAI показывает, что поиск уязвимостей в огромном проекте можно превратить в почти конвейерный процесс: найти подозрительный код, проверить его, разработать эксплойт, предложить патч и передать результат человеку на финальную проверку.
Это особенно важно для Linux: чем быстрее находятся и исправляются такие ошибки, тем меньше времени остаётся между обнаружением уязвимости и её потенциальной эксплуатацией. При этом сами цифры относятся к исследовательскому прогону OpenAI, а не означают, что все 948 проблем уже исправлены в Linux.
Модели становятся заметно эффективнее
OpenAI сравнила новый прогон с предыдущими исследованиями:
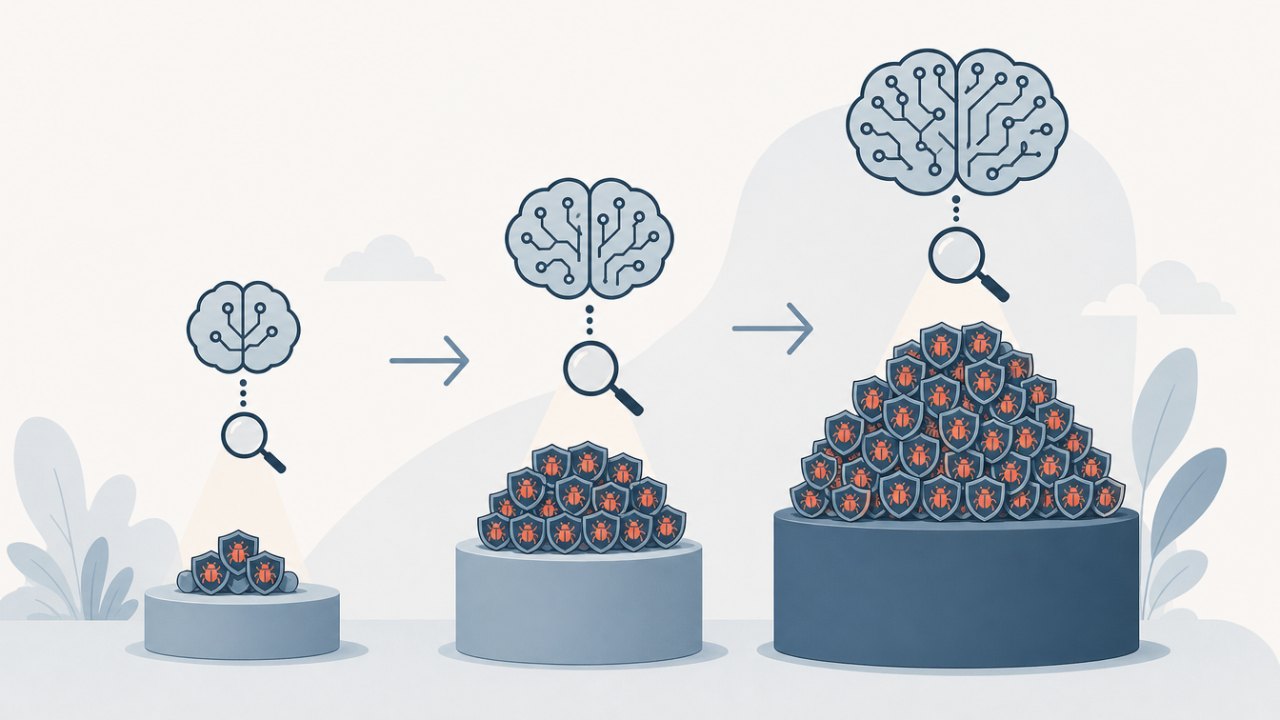
- в июне 2026 года GPT-5.5 Cyber выявила уязвимости в ядре Linux и разработала 24 LPE-эксплойта;
- в конце июля GPT-5.6 Sol уже нашла и эксплуатировала 166 уникальных LPE-уязвимостей;
- в середине октября новая ещё не выпущенная кибермодель дошла до 948. Это более чем в пять раз больше результата GPT-5.6 Sol, несмотря на несколько месяцев работы сообщества над исправлением и усилением ядра.
Исследование проводилось в рамках инициативы Patch the Planet, которую OpenAI запустила в июне 2026 года вместе с Trail of Bits для помощи сопровождающим критически важные open-source-проекты. Идея инициативы — не просто находить ошибки с помощью ИИ, а доводить найденные проблемы до проверенных исправлений с участием людей.
Для пользователей это в первую очередь ещё один аргумент не откладывать обновления: если у атакующего уже есть обычный локальный доступ к системе, уязвимость такого класса может стать способом быстро добраться до полного контроля над машиной.
Комментарии
Написать комментарийВойти